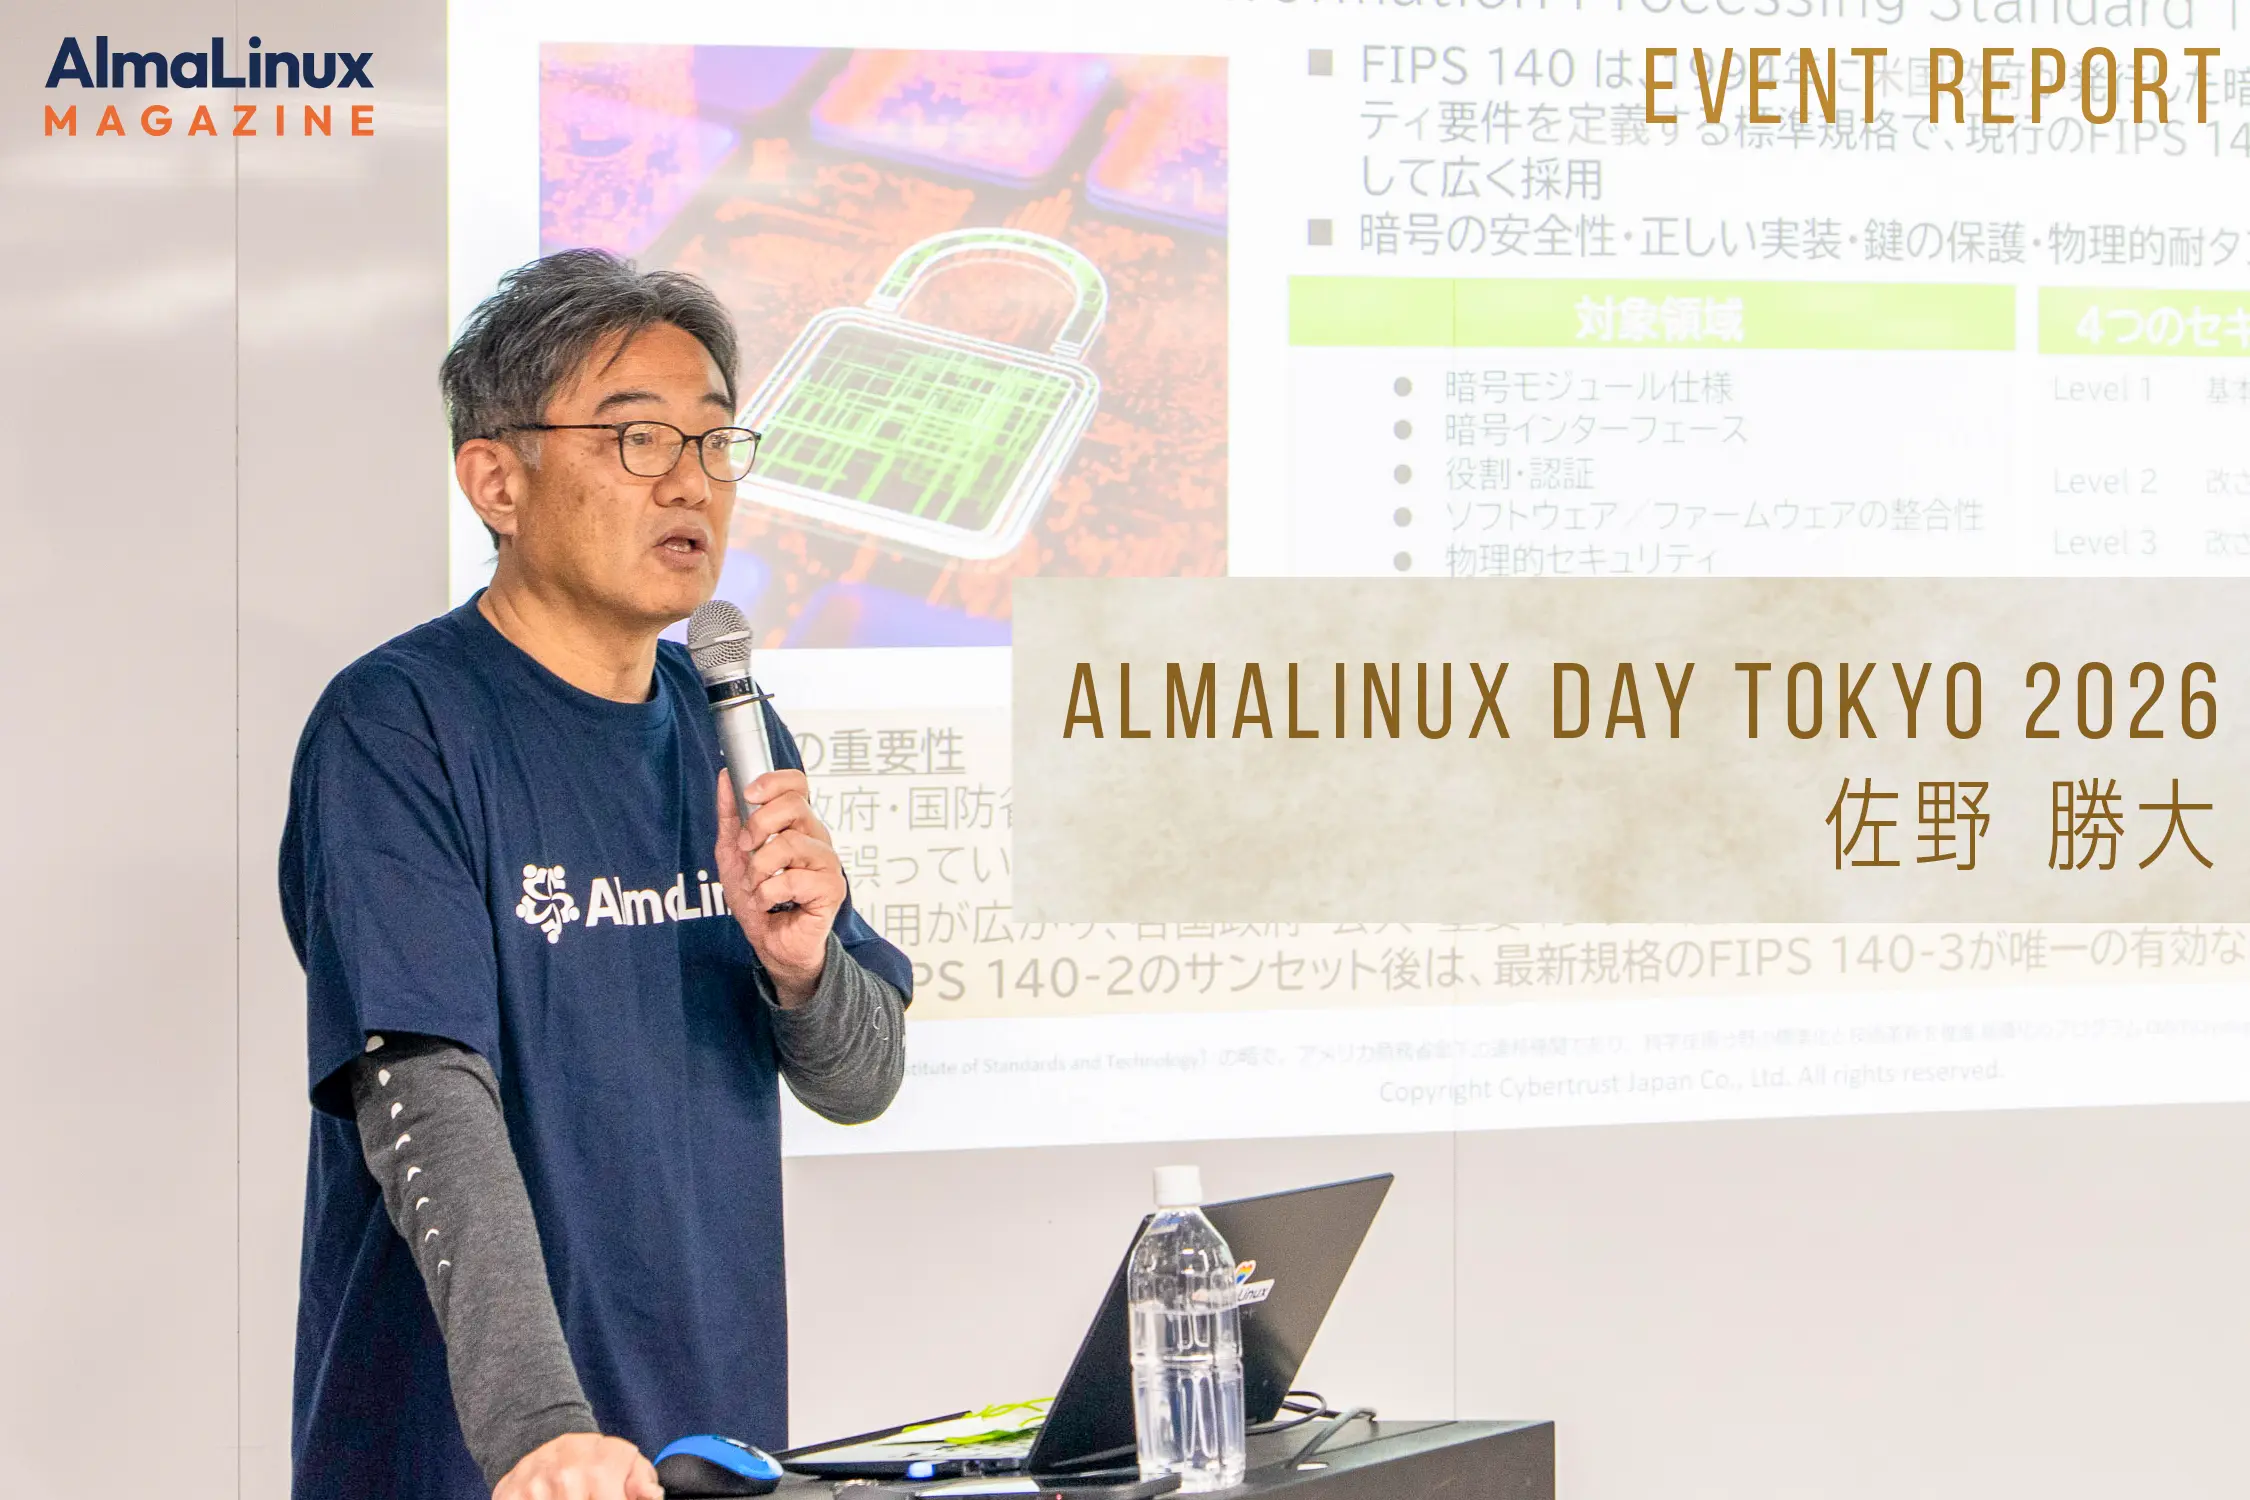
2026 年 1 月 23 日に開催された「AlmaLinux Day Tokyo 2026」では、サイバートラストの佐野勝大氏が「AlmaLinux のセキュリティ機能評価と認証 ~FIPS 140-3 認証、CC 認証 取得への取り組み~」と題して講演した。エンタープライズ領域で OSS を利用する際に重要となるセキュリティ認証について、FIPS 140-3 の概要や AlmaLinux の対応状況、さらに Common Criteria(ISO/IEC 15408)認証取得に向けた取り組みを紹介した。
OSS のセキュリティは「社会インフラの信頼」の問題に
佐野氏はまず、OSS におけるセキュリティの重要性について説明した。現在、OSS は OS をはじめ、社会インフラ、政府・防衛システム、さらには宇宙関連のシステムなど、社会のさまざまな場所で利用されている。
そのためセキュリティは、単なるIT技術上の問題ではない。安全性を確保できなければ、OSS を基盤として動く社会そのものが止まる可能性がある。だからこそ、OS のセキュリティ機能だけでなく、正しく設定・運用できること、そしてその安全性を客観的に示せることが重要になる。
今回の講演では、その「信頼できる OS」を実現する取り組みの一つとして、AlmaLinux における FIPS 140-3 対応が取り上げられた。
FIPS 140-3 とは何か――政府調達にも関わる暗号モジュールの認証
FIPS 140 は、米国政府が利用する情報システムなどで使われる暗号モジュールについて定めた規格だ。長年利用されてきた FIPS 140-2 に代わり、新しい規格として FIPS 140-3 が登場した。
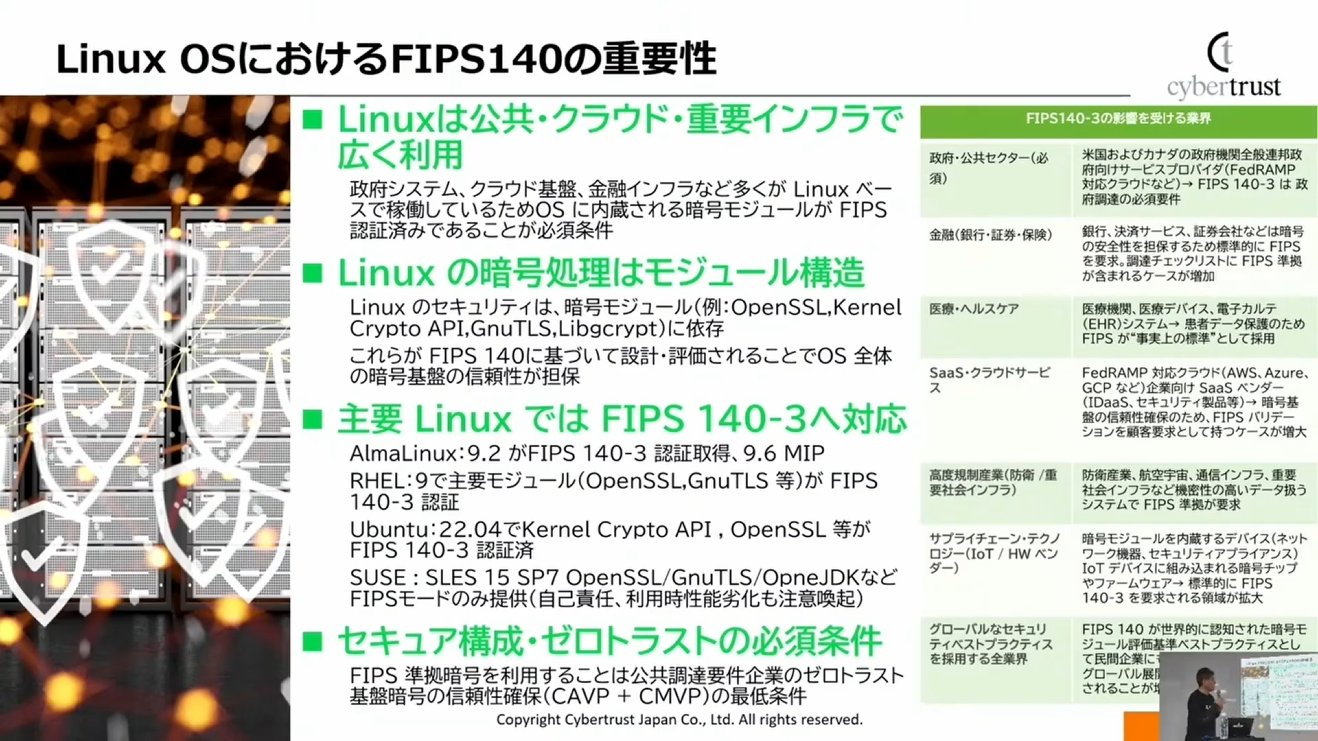
佐野氏によれば、2026 年秋には FIPS 140-2 での新規申請ができなくなり、以降は 140-3 への対応が必要になる。米国政府調達における最低基準の一つであるため、政府・防衛分野だけでなく、公共、金融、医療、クラウドなどへも影響が広がっているという。
FIPS 140-3 では、暗号アルゴリズムだけでなく、認証、暗号鍵の扱い、ファームウェアの更新、ライフサイクル、廃棄時の鍵の消去など、暗号モジュールを取り巻く幅広い要件が定められている。さらに、従来型の物理的な解析だけでなく、入出力の特徴から情報を推測するサイドチャネル攻撃への対応も求められる。
Linux では OpenSSL やカーネル暗号 API、TLS などが代表的な対象となり、これらの暗号処理を支える部分について認証を取得することが重要になる。
AlmaLinux でも FIPS 140-3 認証を取得
では、AlmaLinux はどう対応しているのか。
佐野氏は、AlmaLinux OS Foundation が FIPS 140-3 認証取得に取り組んでいることを紹介した。講演時点では AlmaLinux 9.2 がすでに認証を取得しており、9.6 についても認証プロセスが進行中だった。
ポイントは、AlmaLinux が無償で利用できる OS でありながら、Foundation が認証を取得することで、ユーザー企業が「国際的な基準に基づく認証を受けた OS である」と説明できるようになることだ。さらに Foundation では、メジャー・マイナーバージョンの更新に追従して認証取得を続けていく方針も示されている。
これは、政府や公共機関、金融、医療、防衛、クラウドなど、セキュリティ要件の厳しい領域で AlmaLinux を採用する際に大きな意味を持つ。
FIPS 140-3 の次は「OS 全体」の評価へ
講演後半で紹介されたのが、Common Criteria(CC、ISO/IEC 15408)認証への取り組みだ。
FIPS 140-3 が主に「暗号モジュール」を評価するのに対し、Common Criteria では IT 製品全体のセキュリティ機能を評価する。つまり、FIPS 140-3 で暗号処理の根幹となる部分を評価したとしても、それだけで OS 全体の安全性が認証されたことにはならない。
そこでサイバートラストは、AlmaLinux 9.2 を汎用 OS として Common Criteria 認証の取得を目指し、取り組みを進めてきた。国内では IPA (情報処理産業機構)が審査に関わり、評価機関による検証、ドキュメントの整備、テストハーネスによる検証など、多くの作業を進めているという。※ 2026 年 6 月に認証取得完了
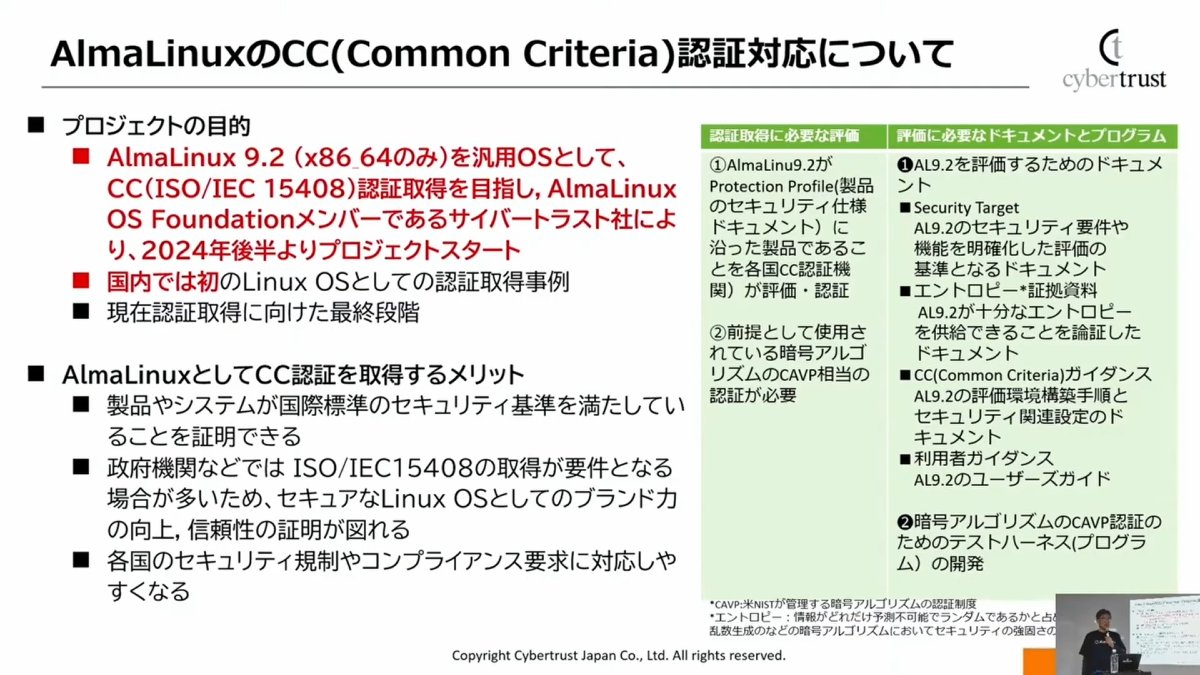
佐野氏は、この認証を取得することで、FIPS 140-3 と合わせて、AlmaLinux が国際的なセキュリティ評価基準に基づいて評価された OS であることを示せるようになると説明した。
まとめ――OSS だからこそ「第三者による証明」が重要に
今回の講演で印象的だったのは、AlmaLinux のセキュリティを「機能がある」というだけで終わらせず、第三者による評価・認証によって客観的に証明しようとしている点だ。
OSS はソースコードを公開し、誰でも利用できるという大きなメリットがある。一方で、企業や政府などが採用する際には、「本当にセキュリティ要件を満たしているのか」を説明する必要がある。FIPS 140-3 や Common Criteria は、その問いに対する一つの客観的な答えになる。
佐野氏は最後に、AlmaLinux は「皆さんと一緒に作り上げていく OS」だと強調。ユーザーからのフィードバックやコントリビューションを受けながら、長期的に安心して使える OS を目指していく姿勢を示した。セキュリティ機能や認証も、一度取得して終わりではなく、バージョンアップに合わせて継続的に対応していく考えだという。
AlmaLinux がエンタープライズ OS として利用範囲を広げていく上で、互換性や長期サポートだけでなく、**「安全であることを、国際的な基準に基づいて証明できること」**も重要な要素になっている。今回の講演は、そのために AlmaLinux Foundation と国内企業が進めている取り組みを具体的に示すものとなった。