2026 年 09 月 30 日
緊急速報:パスキーが不正利用された?利便性に潜む思わぬ落とし穴
~同期型パスキーの秘密鍵管理とプラットフォームアカウント侵害への備え~
昨年相次いだインターネット経由による証券口座への不正アクセス事件を受けて、金融庁では 2025 年 10 月に「金融商品取引業者等向けの総合的な監督指針」を改定し、フィッシング耐性のある認証方式を採用した多要素認証を必須化※しました。
そのため、証券会社を含む事業者各社ではユーザーの利便性などの観点から、フィッシング耐性のある認証方式として従来のパスワードの代わりに、スマートフォンなどの顔認証や指紋認証、PIN コードでサービスにログインするパスキーの導入が急速に進み、パスキーの登録設定を実施したという方も少なくないと思います。
そんな最中、ショッキングなニュースが入ってきました。
インターネットを介した証券取引においてパスキーの認証を設定していたにも関わらず、不正取引が行われた疑いのある事案が発生し、手口としてプラットフォーマーのアカウントが乗っ取られた可能性があるとの報道がありました。
今回は改めて、パスキーの仕組みと導入時の注意点、パスキーを不正利用されないための対策について説明していきます。
パスキーの仕組み
パスキーとは、スマートフォンや PC でサービスごとに異なる鍵ペア(公開鍵と秘密鍵)を生成し、Web サイトやアプリにログインする仕組みです。
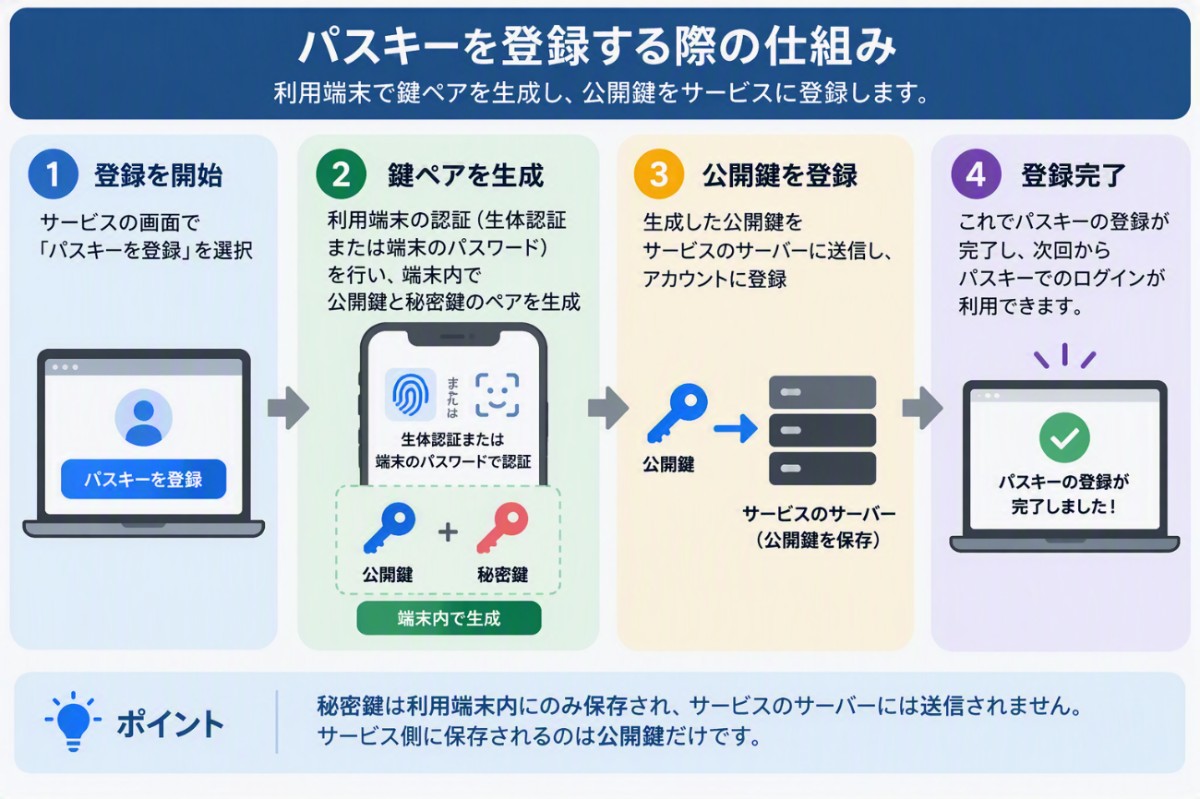
パスキーを用いて証券取引サービスなどにログインする際、チャレンジ・レスポンス認証の方式で認証要求ごとに生成されるランダムな値(チャレンジ)をサービスから端末に送ります。端末側では、チャレンジなどを含むデータに、端末で管理しているサービスごとに異なる秘密鍵を用いて電子署名します。サービス側は、登録済みの公開鍵で署名を検証し、チャレンジやアクセス元も確認することで、登録されたパスキーによる正当なログイン要求かどうかを判断しています。
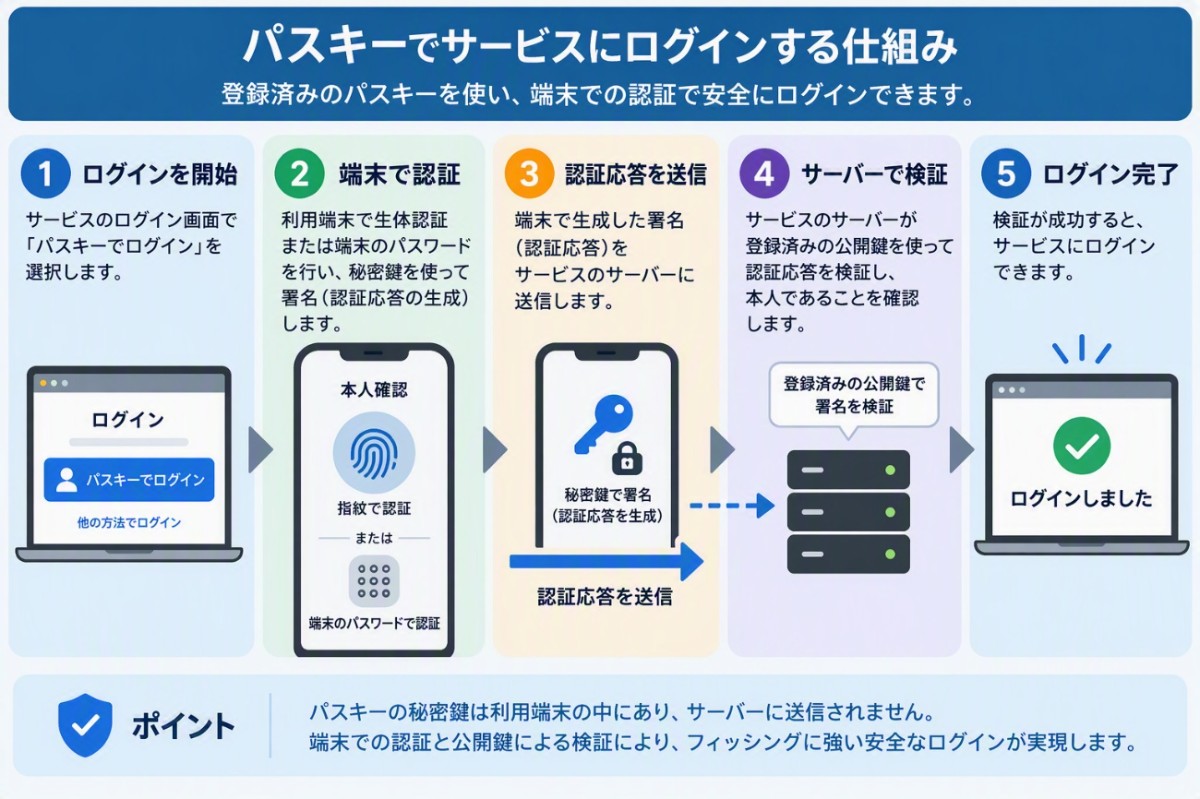
パスキーではスマートフォンなどの機能として実装されている生体認証(生体情報)またはパスワード(知識情報)を用いて端末内部で管理しているパスキーの秘密鍵を利用するという仕組みとなっているため、パスキー単体で多要素認証を実現することが可能です。
パスキーの秘密鍵はどこで管理されているのか?
利用者がパスキーを生成する際の認証器の仕様により、" 同期型 " と " 固定型 " の 2 種類に分けられます。
| パスキーの種類 | 秘密鍵の管理 | 認証器 |
|---|---|---|
| 同期型 | 端末+クラウド | ・iCloud キーチェーン(Apple) ・Google パスワードマネージャー ・Microsoft パスワード マネージャー ・1Password など |
| 固定型 | 端末 | ・Windows Hello ・Yubikey(外付けのセキュリティキー内で秘密鍵を管理) |
証券取引サービスなどを中心に導入が進んでいる大半のパスキーは同期型パスキーのため、Google や Apple のプラットフォーム側のサービスを通じて秘密鍵を同期することができます。
そのため、複数端末での利用はもちろん、機種変更時であっても Google や Apple のプラットフォームにログインできれば、すぐに新しい端末でも各サービスのログインが可能となるため、利便性が高いのも同期型パスキーの特徴と言えます。
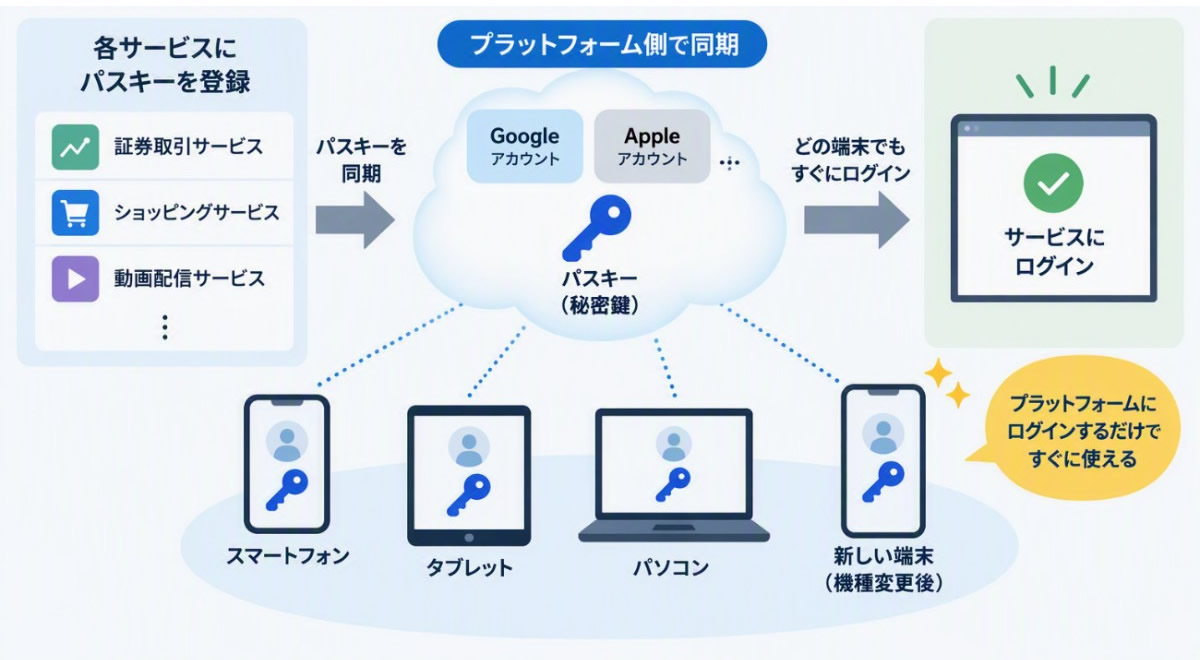
しかしながら、今回発生した可能性があるインターネットを介した証券取引時におけるパスキーの不正利用では、この利便性が悪用されてしまった可能性が高いと考えられます。
同期型パスキー利用時の罠
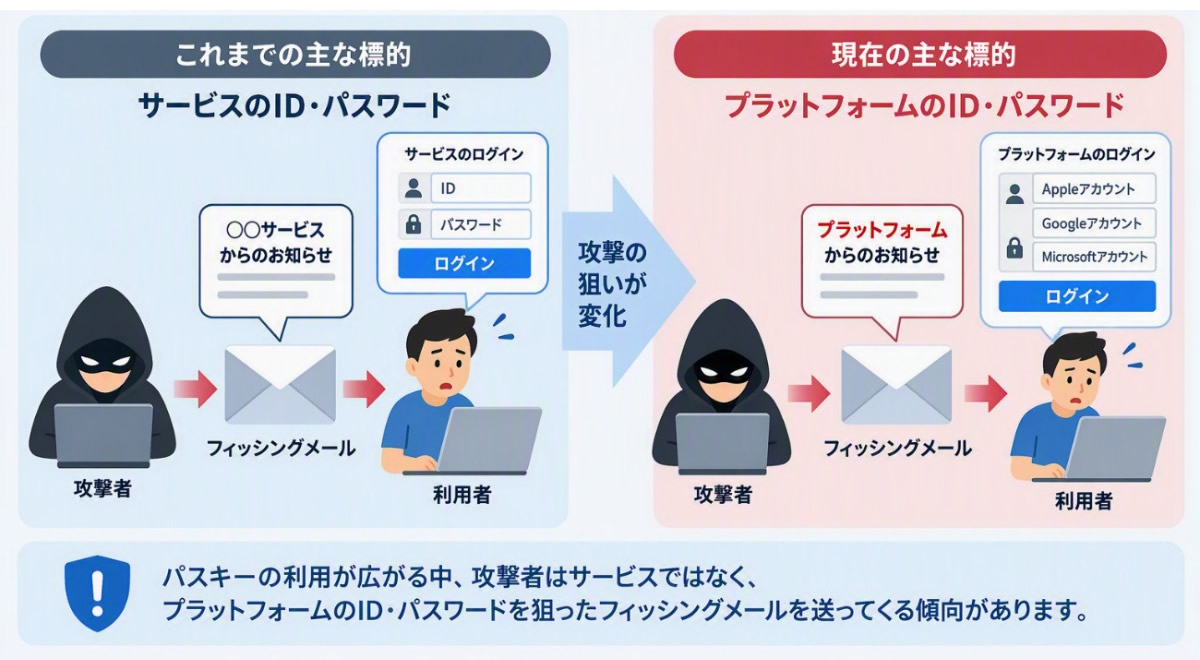
従来の ID・パスワードを用いた単一要素認証では、攻撃者は対象サービスになりすましたフィッシングメールを使って、登録されている利用者の ID・パスワードを窃取し、不正アクセスが行われてきました。
サービス提供事業者において昨今急速にパスキー導入が進んでいるため、攻撃者は従来のサービスに登録されている ID・パスワードを狙うのではなく、利用者が登録している Google や Apple のプラットフォームの ID・パスワード窃取を狙ったプラットフォーマーになりすましたフィッシングメールを送信してくる傾向があります。
そのため、国家サイバー統括室が 2026 年 6 月に改定した「政府機関等の対策基準策定のためのガイドライン」および 2026 年 9 月に公開された「重要インフラのサイバーセキュリティに係る安全基準等策定ガイドライン」でそれぞれ注意喚起されています。
パスキーを不正利用されないための対策
Google や Apple のプラットフォーム側のアカウントを不正利用されないために、今すぐできる対策が以下の通りです。
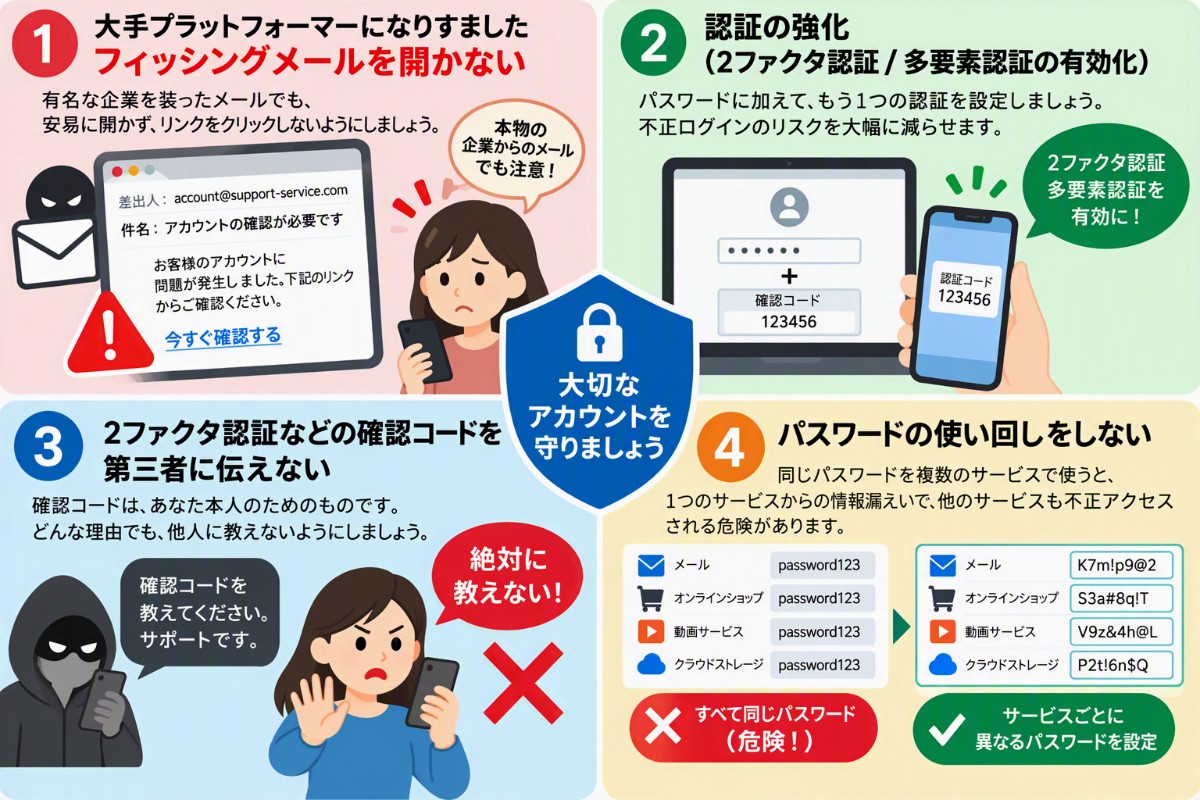
フィッシングメール対策として、メールの送信元アドレスおよびリンク先 URL のドメインが、正規のサービス提供事業者のものであるかを確認することを推奨します。
また、既に不正な端末がアカウントに登録されていないか、設定画面から「現在ログインしている端末の一覧」を定期的に確認し、見覚えのない端末があった場合は強制的にログアウトすることも大切です。
組織向けパスキー利用にクライアント証明書を追加
本記事の中でも解説したように、パスキー単体で多要素認証を実現することが可能ではありますが、パスキーの特徴とも言える秘密鍵が同期できてしまうという利便性は、組織にとって、かえって管理していない端末で認証ができてしまうというリスクが潜んでいます。
シャドー IT などの観点から組織で管理している端末に限定した認証を行わなければならないため、パスキーに加えてクライアント証明書を用いた認証を追加することにより、パスキーのリスクを補うことが可能です。
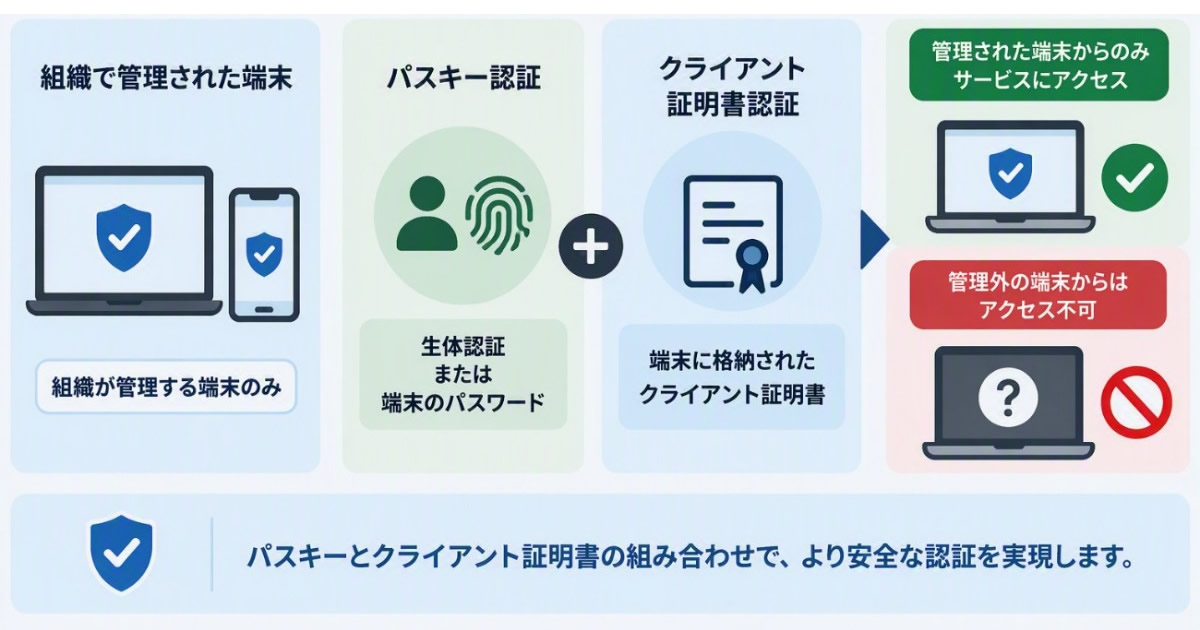
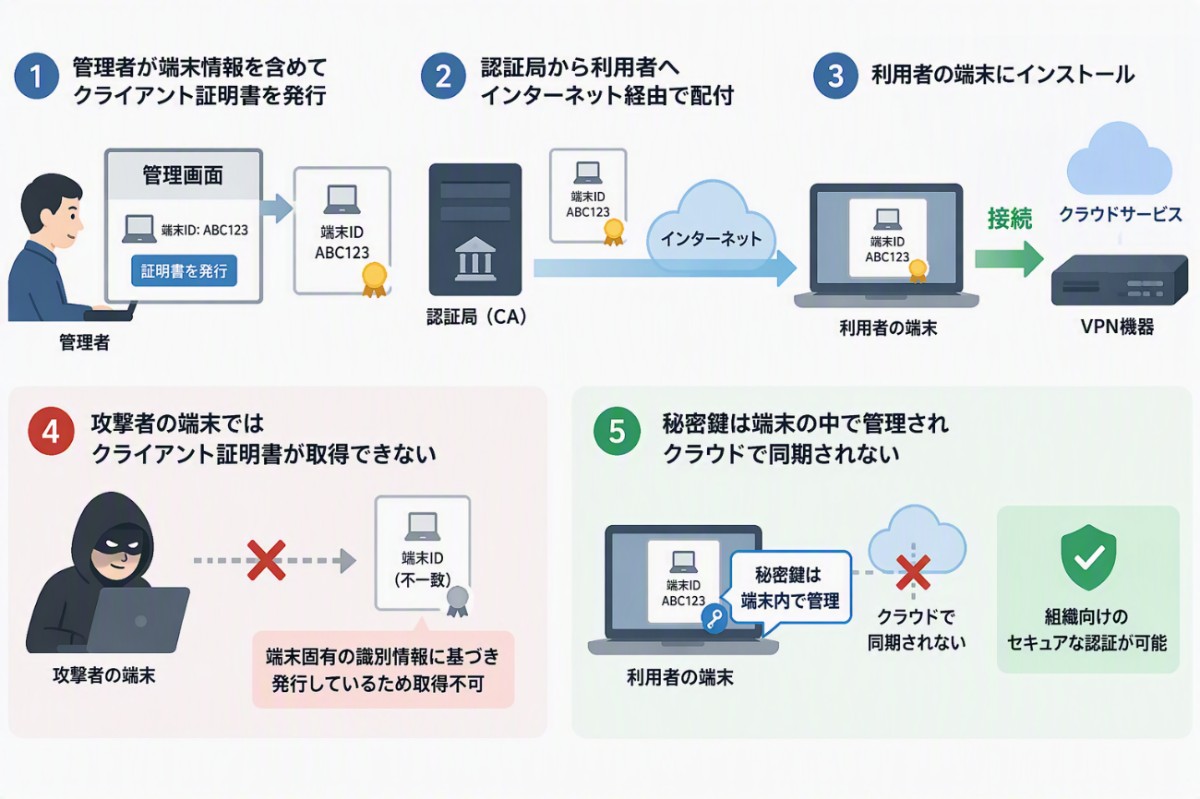
クライアント証明書の秘密鍵は端末内部で管理され、クラウドを介した同期ができないため、利用端末を厳格に特定するという特徴があります。
サイバートラストが提供する端末認証サービスである「サイバートラスト デバイス ID」は端末固有の識別情報に基づき、クライアント証明書を発行し、厳格な端末認証および金融庁の監督指針を含む各業界向けのガイドラインに準拠した多要素認証およびフィッシング耐性のある認証方式を実現することが可能です。
「サイバートラスト デバイス ID」は、 無償で 1 ヶ月間、10 台までの機器で評価いただけるトライアルキット をご提供しており、組織で利用する端末の認証強化や課題をお持ちの方がいらっしゃいましたら、お気軽に弊社までご相談ください。
本記事に関連するリンク
- 福島市教育委員会「サイバートラスト デバイス ID」導入事例
- 二要素認証導入に経過措置?2026 年 6 月公開!「医療情報システムの安全管理に関するガイドライン」のポイント解説
- BtoC で利用拡大し始めた " パスキー " は企業や組織の認証にも活用できるのか?
- 端末認証(デバイス認証)とは?
この記事の著者
2012 年サイバートラスト入社。電子認証局の技術によるトラストサービス商材の技術サポート、品質保証に従事し、2022 年より iTrust リモート署名サービスのプロダクトマネージャーを担当。2024 年より、同じくトラストサービス商材であるサイバートラスト デバイス ID において、ビジネスアナリストとして市場分析、パートナーアライアンス締結、リード創出に関わる。