
2026 年 10 月 20 日
DAC の中身を読む ── 証明書フィールドと CD、NOC との違い
~ スマートホーム規格「Matter」の仕組みとセキュリティ(第 3 回)~
DAC(Matter 機器証明書)は、Matter の正規の手続きを経て製造された機器であることを示す証明書です。PAI と呼ぶ中間認証局が発行し、DCL という台帳に登録された情報をもとに、信頼できるかどうかを判断します(PAA・PAI・DAC の信頼チェーン── TLS と何が違うのか)。
VID・PID を DAC に記載
DAC は X.509 v3 形式の証明書で、標準化団体の IETF(インターネット技術特別調査委員会)が策定する技術仕様の RFC 5280 に準拠しています。Web サーバーで利用する SSL/TLS サーバー証明書(サーバー証明書)と同じ形式を持つ一方、シリアル番号や有効期間、署名などの一般的な項目に加え、Matter 独自の属性として VID と PID も記載しています。
VID と PID は、X.509 の項目のうち、証明対象を示す Subject と、発行者を示す Issuer に記載しています。Subject 側には証明対象のデバイス自身の VID・PID、Issuer 側には発行元である PAI の VID が入り、そのデバイスがどのベンダーの、どの製品であるかを示しています。
DAC には、他の証明書に署名する権限がなく、署名以外の用途にも使えません。Matter は、DAC を「デバイスの身元証明だけに使う証明書」として位置づけています。
証明書の鍵ペアには、NIST(米国国立標準技術研究所)が定める NIST P-256 の楕円曲線暗号を使い、署名には ECDSA with SHA-256 と呼ぶアルゴリズムを使います。鍵と署名の仕組みは、サーバー証明書と変わりません。
DAC に対応する秘密鍵は、デバイスの外部に持ち出せない安全な場所に格納します。秘密鍵を外部に持ち出せる状態にしてしまうと、DAC と秘密鍵の組み合わせをそのまま複製した、不正なデバイスが生まれかねないからです。
DAC の有効期限は、一般的にはデバイスの使用期間になります。実質的に無期限にすることも仕様上は可能です。ただし、有効期限を決める際は、安全性や量子コンピューターによって暗号鍵が解読され、安全性が失われるリスクを考慮する必要があります。
DAC の記載内容で 3 段階の身元確認を処理
機器の身元確認は 3 段階で検証しますが、それぞれの検証時に DAC 内の異なる項目を参照します(コミッショニングの裏側── Matter デバイスアテステーションの仕組み)。
第 1 に、DAC 内の Subject Public Key、つまりデバイスの公開鍵を参照し、チャレンジレスポンスで秘密鍵を保有していることを確認します。コントローラーは、この公開鍵を使ってデバイスが返す署名を検証します。
第 2 に、DAC 内の Issuer を参照し、パス検証を行います。Issuer に記載された PAI の識別名を手がかりに、コントローラーは PAI の証明書を特定し、その公開鍵で DAC 内の署名を検証します。PAI が複数の鍵を持つ場合に備え、Authority Key Identifier と呼ぶ情報も参照し、DAC の署名を検証できる鍵を特定します。
第 3 に、Subject の VID・PID を参照し、CD との照合で DAC の記載内容が正しいかどうかを確認します。Subject の VID・PID と、CD に記載された VID・PID を突き合わせます。
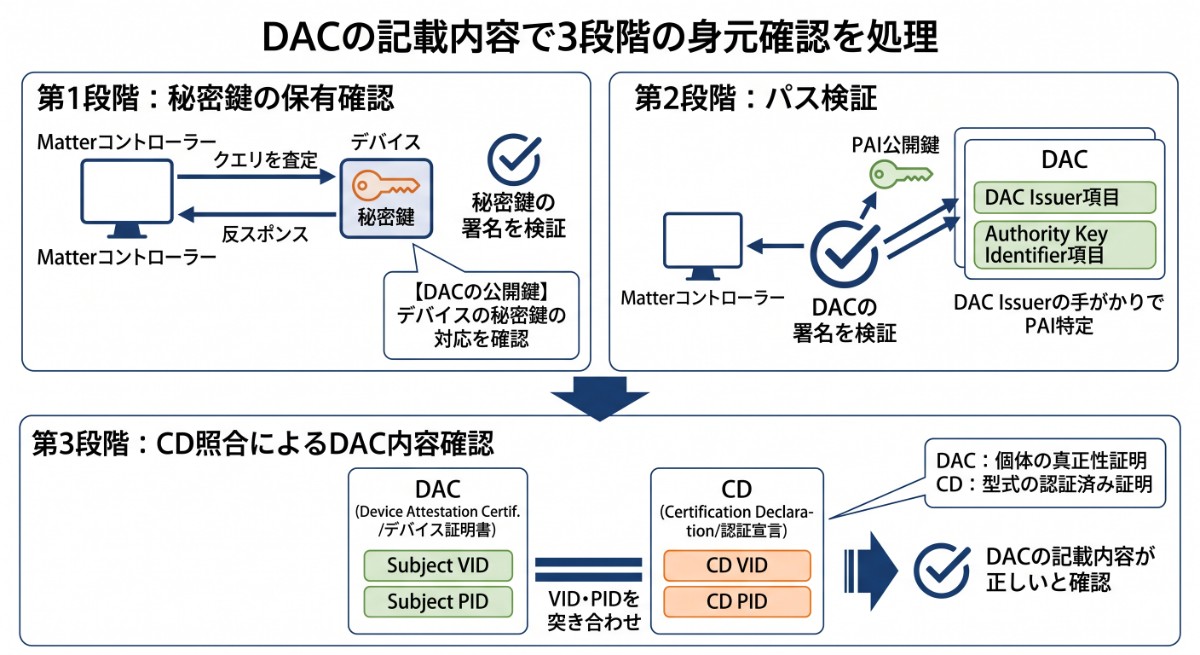
鍵の保有確認とパス検証だけでは、デバイスが正当な鍵を持っていることと、DAC が正しい認証局から発行されたものであることしか証明できません。CD と照合して初めて、DAC に記載した内容そのもの、つまりそのデバイスがどのベンダーの、どの製品であるかを確認できます。
CD は製品の型式を保証
DAC が機器 1 台ごとに紐づく身分証明書だとすれば、CD は製品の型式に対する合格証に相当します。CD は PAA や PAI の系譜とはまったく別の証明データであり、CSA が署名して発行しています。CD は、製品のファームウェアに組み込まれた状態で出荷されます。デバイスは、Matter ネットワークに参加する際、埋め込まれた CD を提示することで、自らの型式が認証済みであることを示します。
DAC が「Matter の正規の手続きを経て製造された機器である」ことを証明するのに対し、CD は「この製品の、このバージョンは、認証済みである」ことを証明します。役割が異なる 2 つの証明が揃って初めて、デバイスはネットワークに参加できます。
CD には、DAC と同じ VID・PID を記載します。DAC と CD の両方に同じ VID・PID を持たせるのは、DAC の記載内容が正しいことを、CSA という第三者の署名で裏付けるためです。DAC と CD の VID・PID を突き合わせることで、DAC の記載内容が正しいことを検証できます。
なお、セキュアブート環境を持つ製品では、ファームウェアに関連したハッシュ値を CD に記載し、DCL にも同じ値を登録できます。この場合、コントローラーは両者を突き合わせることで、デバイスのファームウェアが認証済みの構成と一致しているかを検証できます。
常時の通信にはローカル PKI の NOC を使用
DAC のほかに、Matter にはもう一つ、NOC(Node Operational Certificate、ノード運用証明書)と呼ばれる証明書があります。NOC は DAC と同様に、公開鍵、発行者、証明対象、有効期間、署名など、信頼関係を構成するための情報を持っています。
DAC と NOC はいずれも証明書ですが、性質が異なります。DAC は、パスポートや運転免許証のような、機器の真正性を証明する身分証明書です。機器の製造時に組み込まれ、通常は使用期間にわたって更新しません。
一方、NOC は社員証のような、Matter ファブリック内だけで通用するローカルな証明書です。DAC のように機器そのものに長期間固定されるものではなく、有効期限に合わせて更新(Renewal)したり、必要に応じて失効(Revocation)させたりする、いわば「使い捨て」の証明書です。
NOC と DAC の役割の違いは、証明書の形式とエンコード形式にも表れています。DAC は X.509 v3 証明書で、ASN.1 DER 形式でエンコードしています。一方、NOC は Matter 証明書で、Matter 独自の Matter TLV 形式でエンコードしています。Matter TLV は ASN.1 DER よりもコンパクトで、帯域を抑えて効率よく転送できます。
NOC の発行プロセスは、DAC の CSR 発行の構造とよく似ています。デバイスは NOCSR(Node Operational Certificate Signing Request、ノード運用証明書署名要求)と呼ばれる手続きを実行し、コミッショナー(デバイスをファブリックに参加させる役割を担うスマートフォンアプリなど)に送ります。
コミッショナーは、NOCSR をもとに、信頼する認証局に NOC の発行を依頼します。この認証局は、RCAC(Root CA Certificate、ルート認証局証明書)と呼ぶ証明書か、RCAC が発行する ICAC(Intermediate CA Certificate、中間認証局証明書)のいずれかを持ちます。DAC 側の PAI・PAA に相当する、NOC 側の認証局構造です。典型的には、家庭内で常時稼働しているハブ、つまりコントローラーが認証局の役割を担い、NOC を発行します。
次回は、PAA と PAI という認証局自体を、誰がどう運用しているのかを解説します。