2026 年 10 月 02 日
2026 年 10 月 1 日施行開始!重要インフラ向けに必要なセキュリティ対策とは?
~「重要インフラのサイバーセキュリティに係る安全基準等策定ガイドライン」を解説~
重要インフラの機能停止・低下は国民生活や社会経済、国家安全保障に甚大な影響を及ぼすため、政府は 2025 年改正のサイバーセキュリティ基本法に基づき、重要インフラのセキュリティ確保に関する統一基準※を定め、各分野の安全基準等を策定・改定する際に参照する目的でより詳細な実務・技術指針に落し込んだ「重要インフラのサイバーセキュリティに係る安全基準等策定ガイドライン」(以下、本ガイドライン)を 2026 年 9 月 11 日に国家サイバー統括室(NCO)より公開しました。
- ※
- サイバーセキュリティ戦略本部:重要インフラのサイバーセキュリティ対策のための統一基準
2026 年 10 月 1 日より施行開始となる本ガイドラインは法的拘束力や強制力はないものの、対象となる重要インフラの 16 分野の基準や関係法令、経営上の法的責任を通じて実質的な遵守が求められる位置付けとなっています。今回は本ガイドラインに沿って重要インフラに該当する所管省庁や業界団体、事業者が取り組むべきセキュリティ対策について、ポイントを解説します。
対象となる重要インフラの 16 分野
本ガイドラインの対象となる以下 16 分野については、サイバーセキュリティ対策を「目的」ではなく、「任務」として捉え、安全かつ持続的な提供に関する責任を全うする「任務保証」の考え方に基づいた対応を進めていく必要があります。
| 分野 | 対象業種例 |
|---|---|
| 情報通信 | 電気通信事業者(移動体通信キャリア、プロバイダ)、データセンター事業者、放送事業者など |
| 金融 | 銀行、信用金庫、証券会社、生命保険・損害保険会社など |
| 航空 | 旅客・貨物航空会社(定期航空運送事業者)など |
| 空港 | 空港ビル運営会社、空港管理者、グランドハンドリング(地上支援)事業者など |
| 鉄道 | 旅客鉄道会社、貨物鉄道事業者など |
| 電力 | 一般送配電事業者、発電事業者、小売電気事業者など |
| ガス | 都市ガス事業者、一般ガス導管事業者、LP ガス供給事業者など |
| 行政サービス | 国の行政機関(各省庁)、地方公共団体(都道府県・市町村の基幹行政部門)など |
| 医療 | 総合病院・大学病院などの医療機関、地域医療支援病院など |
| 水道 | 地方自治体の水道局・水道事業体、工業用水道事業者など |
| 物流 | トラック運送事業者、海運事業者、大規模物流センター・倉庫事業者など |
| 化学 | 石油化学プラント、基礎化学品・工業薬品製造など |
| クレジット | クレジットカード会社、信販会社、キャッシュレス決済代行事業者など |
| 石油 | 石油精製事業者(製油所)、石油元売り会社、油槽所・パイプライン運営事業者など |
| 港湾 | 港湾管理者、コンテナターミナルオペレーター、港湾運送事業者など |
| 郵便 | 郵便事業体、郵便局ネットワーク運営事業者など |
各分野に向け公開されている既存の各種ガイドラインにおきましても、順次本ガイドラインに準拠した形で改定が行われていく見込みです。
「特殊な環境だから攻撃されない」という考えが最大の脆弱性
本ガイドラインでは、巧妙化するサイバー攻撃において「閉域網だから安全」、「専用 OS だから安全」、「独自技術仕様だから安全」といった過信が、サイバー攻撃の被害に遭う危険性が高めると警鐘を鳴らしています。
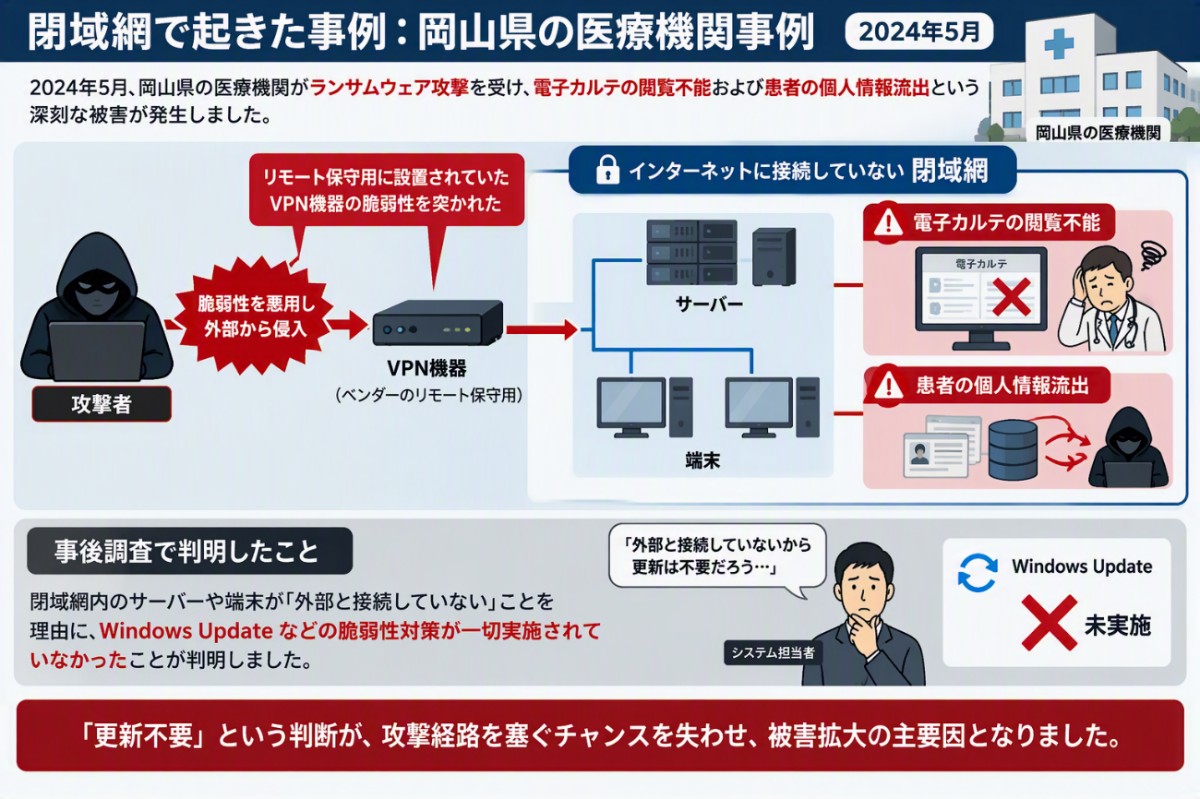
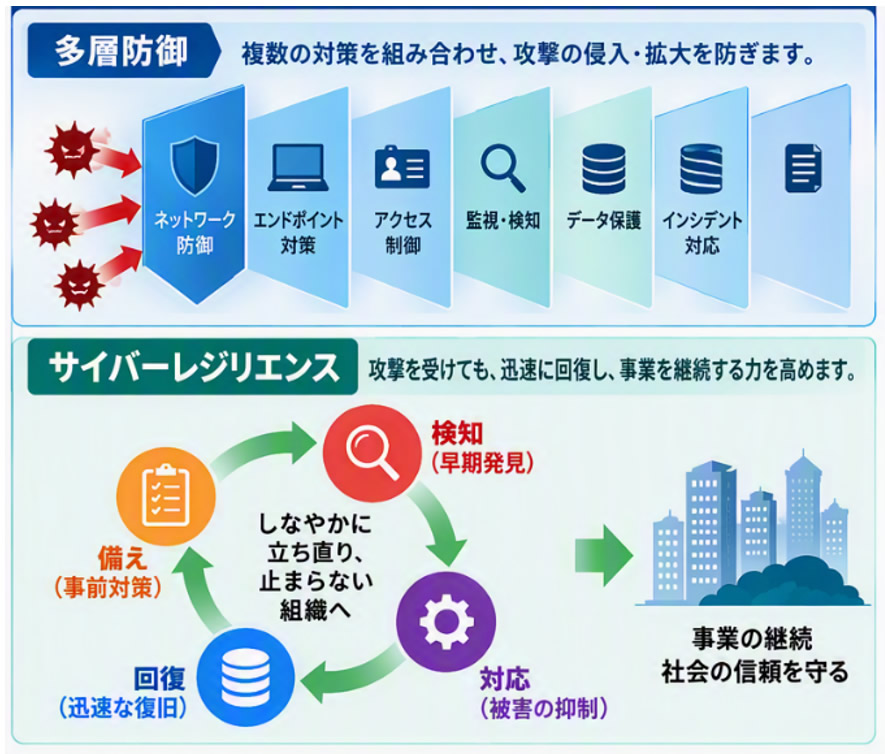
この事例が示すのは「外部と接続していない特殊な環境だから攻撃されない」という油断こそが、攻撃者にとっての最大の脆弱性であると言えます。こういった観点からも、本ガイドラインでは特殊な環境であるという過信は捨て、多層防御とサイバーレジリエンス(被害を前提とした回復力)の考え方が不可欠であると強調しています。
SCS 評価制度を踏まえた委託先・サプライチェーンの管理
経済産業省と国家サイバー統括室の方針のもと IPA(独立行政法人情報処理推進機構)が制度運営を行い、サプライチェーンのセキュリティを共通基準で可視化する「サプライチェーン強化に向けたセキュリティ対策評価制度(略称:SCS 評価制度)」は、2026 年度末頃から運用が開始される見込みです。
重要インフラ事業者を含め、これからのサプライチェーン管理はデジタル環境を介した外部とのつながりを「相互依存関係」として捉える広範な視点が求められます。本ガイドラインでも、「不正機能等の埋め込み」、「サービスの供給途絶」、「情報の不適切な取扱い」、「海外拠点や取引先を経由した攻撃」という 4 つのリスクを想定する必要があると記述されています。
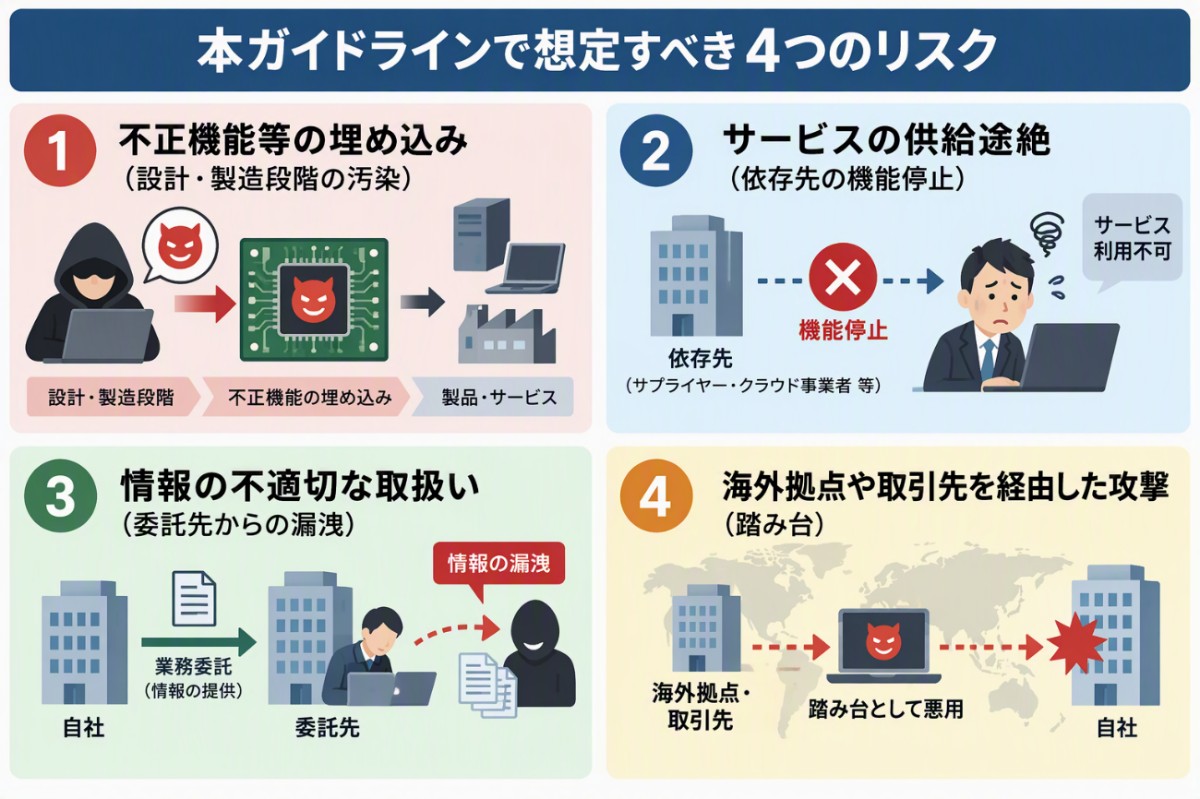
そのため、重要インフラ事業者は、以下のステップを参考に SCS 評価制度に向けた準備を進めることが求められます。
- 供給者・委託先管理台帳の整備 :利用する外部サービスや委託先をリスト化し、取扱データの重要度やアクセス権限に応じて優先順位を設定する。
- 契約書や SLA への要件明記 :役割分担、責任分界、インシデント報告ルール、監査権限などを契約書等に明記する。
- 2026 年度末に向けた第三者評価の活用準備 :SCS 評価制度の開始を見据え、自社の対策状況の可視化や、委託先選定時の評価基準としての組み込みを検討する
広がりを見せている " フィッシング耐性のある認証方式 " の採用
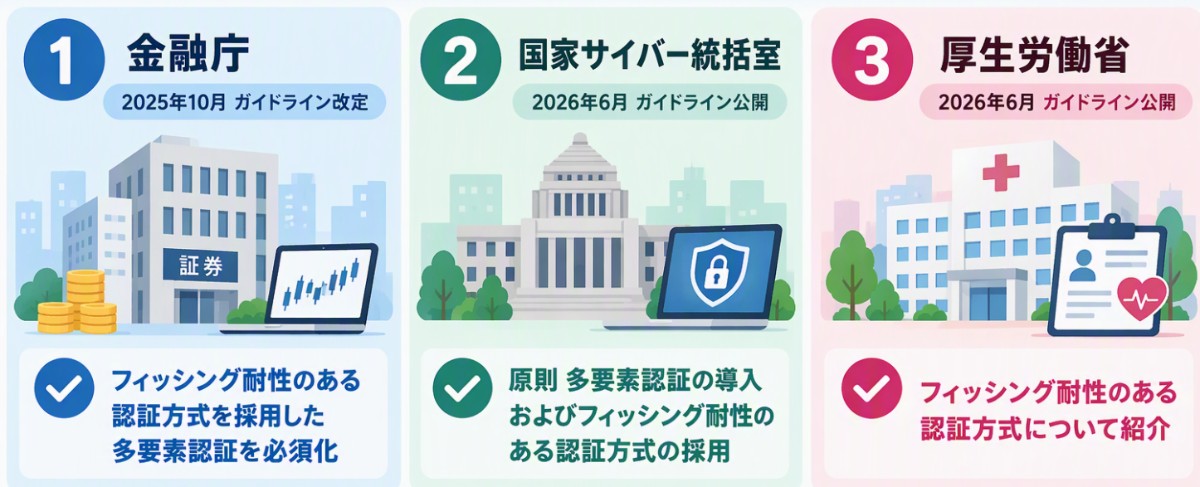
昨今、各省庁から発出されるガイドラインでは " フィッシング耐性 " のある認証方式を採用した多要素認証の導入についての記述が広がりを見せています。
①金融庁
昨年相次いだインターネット経由による証券口座への不正アクセス事件を受けて、金融庁では 2025 年 10 月に「金融商品取引業者等向けの総合的な監督指針」を改定し、フィッシング耐性のある認証方式を採用した多要素認証を必須化※としています。
②国家サイバー統括室
2026 年 6 月に国家サイバー統括室(NCO)より公開された「政府機関等の対策基準策定のためのガイドライン」においても、機微な情報を取り扱うシステムにおいては原則多要素認証の導入およびフィッシング耐性のある認証方式の採用が新たに記述されました。
③厚生労働省
2026 年 6 月に厚生労働省が公開した「医療情報システムの安全管理に関するガイドライン 第 7.0 版」にて、「行政手続等での本人確認におけるデジタルアイデンティティの取扱いに関するガイドライン」における当人認証の保証レベルと考え方を紹介し、この中にフィッシング耐性のある認証方式を掲載しています。
本ガイドラインにおいても、フィッシング耐性のある認証方式について記述がされており、その中でパスキーやクライアント証明書利用が挙げられていますが、パスキー採用時においてはガイドラインの中でも触れられている注意しなければならない点があります。
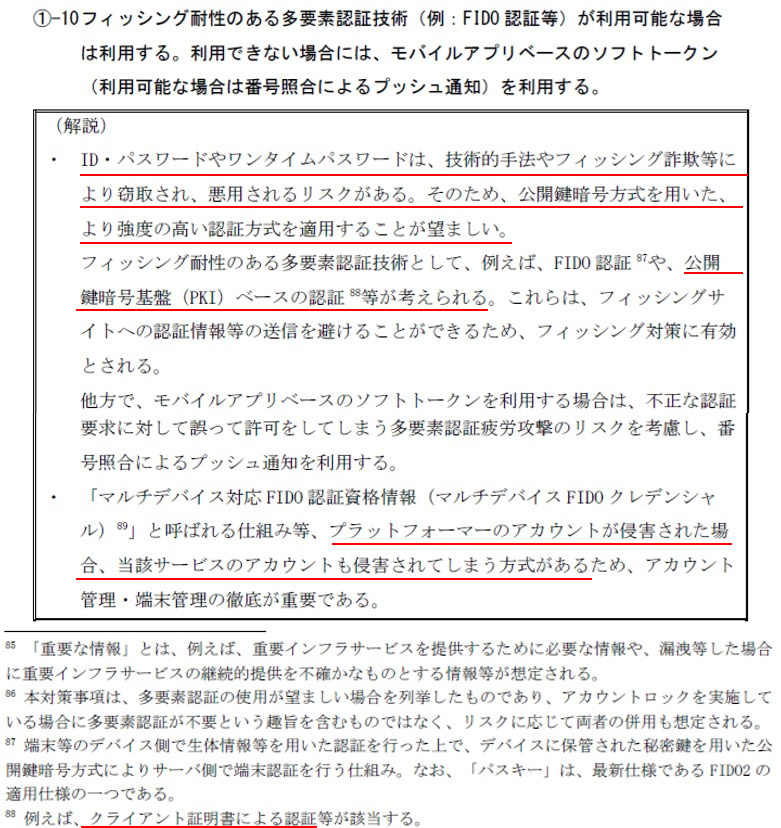
国家サイバー統括室:重要インフラのサイバーセキュリティに係る安全基準等策定ガイドライン
パスキーにおいては、本ガイドラインに記述されているプラットフォーマーのアカウント侵害と思われる不正利用が 2026 年 9 月に発生したと見られており、詳細については、BLOG:「緊急速報:パスキーが不正利用された?利便性に潜む思わぬ落とし穴」をご参照ください。
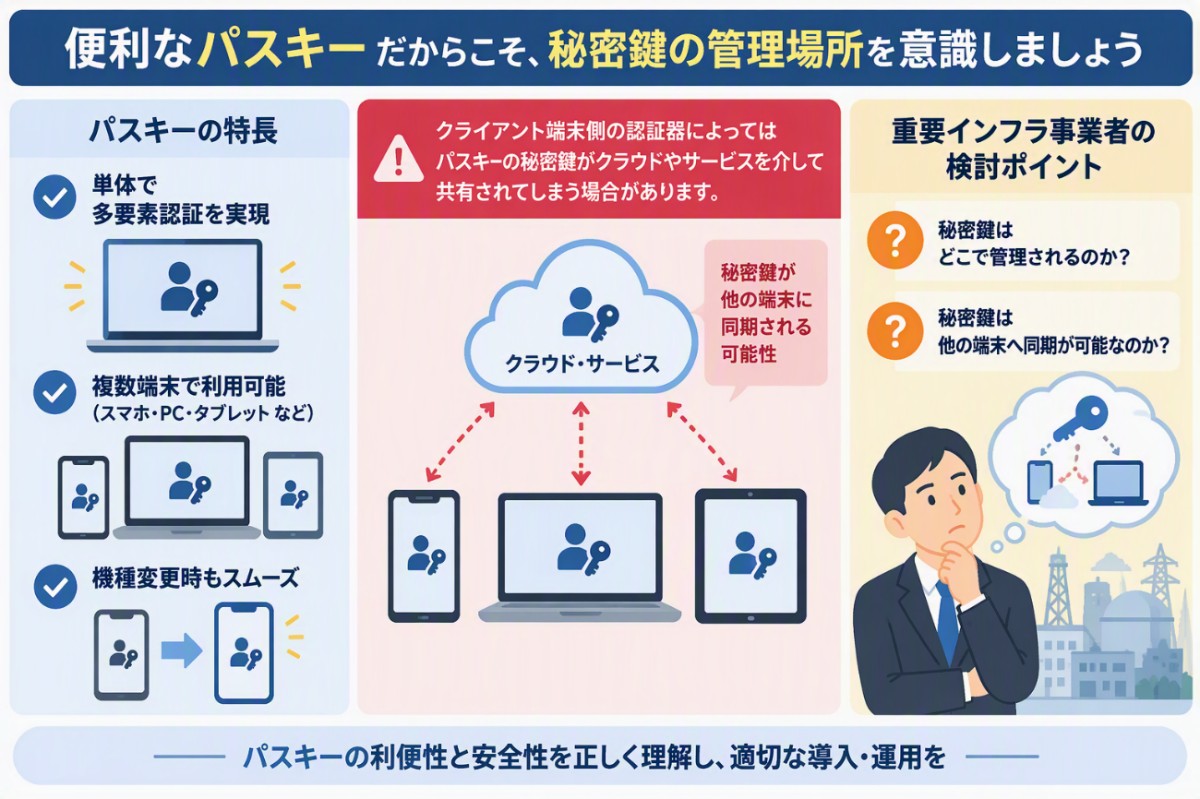
パスキーは単体で多要素認証を実現することができ、複数端末利用および機種変更時の利便性が特徴として挙げられますが、パスキーを登録する際のクライアント端末側の認証器によってはパスキーの秘密鍵をクラウドやサービスを介して共有できてしまうため、重要インフラ事業者でパスキー導入を検討する際には、秘密鍵がどこで管理され、秘密鍵が他の端末へ同期が可能なのか?を意識する必要があります。
重要インフラで利用される端末を厳格に認証できるサイバートラスト のクライアント証明書サービス
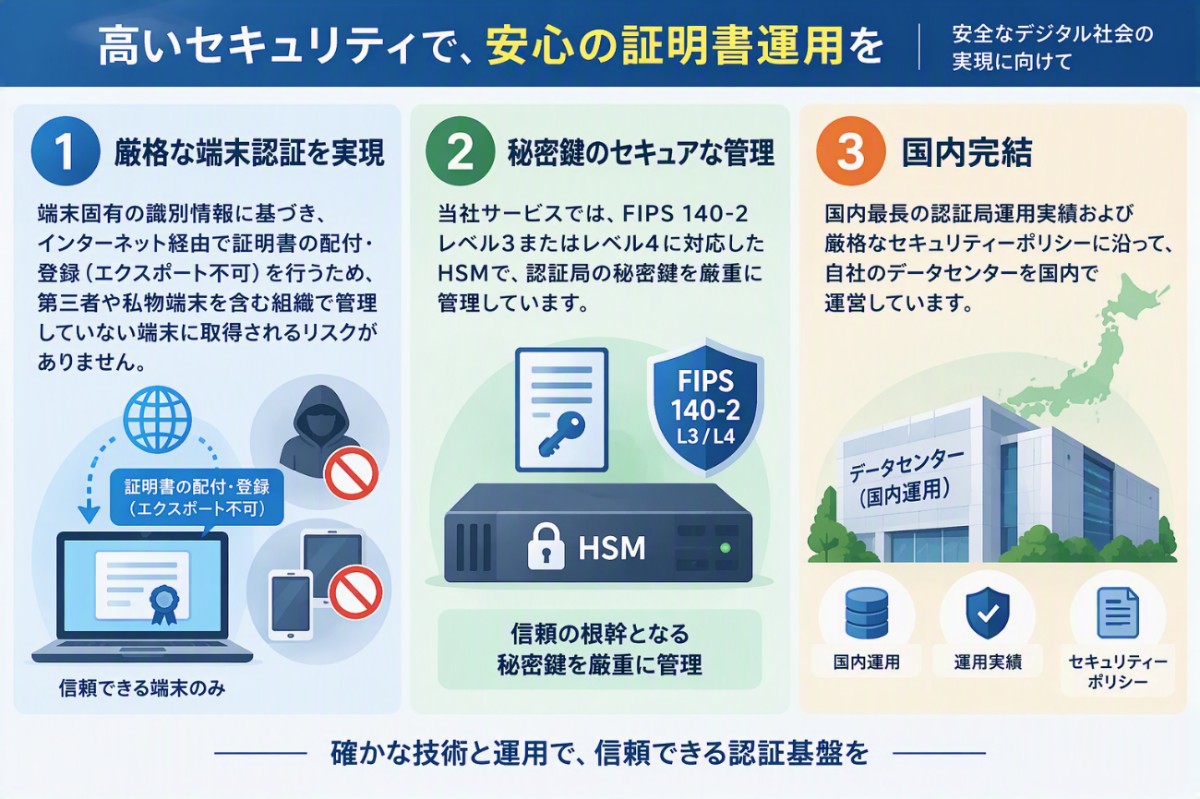
本ガイドラインのフィッシング耐性のある多要素認証技術としてクライアント証明書が挙げられています。サイバートラストで提供している端末認証サービス「サイバートラスト デバイスID」は、「厳格な端末認証を実現」、「秘密鍵のセキュアな管理」、「国内完結」という 3 つの理由から重要インフラ向けの認証強化として非常に適しています。
- ※
- HSM(Hardware Security Module)... 重要な秘密鍵を原則として外部に取り出さずに保護・管理し、暗号処理を装置内部で実行する専用ハードウェアです。
なお、クライアント証明書を用いた運用を行う場合、導入の課題となるのがクライアント証明書の配付になりますが、「サイバートラスト デバイスID」はMDM や IT 資産管理サービスなどと連携させて自動配付・自動インストールが行えるため、情報システム部門などのヘルプデスク業務を軽減することが可能です。
「サイバートラスト デバイスID」は、 無償で 1 ヶ月間、10 台までの端末で利用いただけるトライアルキット をご提供しており、エンタープライズ、中小企業、学校現場など幅広い分野において導入実績のある信頼性の高いサービスです。重要インフラ向けの認証強化や認証に課題をお持ちの方がいらっしゃいましたら、お気軽に弊社までご相談ください。
本記事に関連するリンク
- 緊急速報:パスキーが不正利用された?利便性に潜む思わぬ落とし穴
- NIST の最新ガイドラインに見る「認証とパスワード」の新常識
- 福島市教育委員会「サイバートラスト デバイスID」導入事例
- 二要素認証導入に経過措置?2026 年 6 月公開!「医療情報システムの安全管理に関するガイドライン」のポイント解説
- 2025 年 3 月改訂!文科省「教育情報セキュリティポリシーに関するガイドライン」のポイント解説 ~ Next GIGA におけるセキュリティ対策の最前線(前編)~
この記事の著者
2012 年サイバートラスト入社。電子認証局の技術によるトラストサービス商材の技術サポート、品質保証に従事し、2022 年より iTrust リモート署名サービスのプロダクトマネージャーを担当。2024 年より、同じくトラストサービス商材であるサイバートラスト デバイス ID において、ビジネスアナリストとして市場分析、パートナーアライアンス締結、リード創出に関わる。