2026 年 10 月 20 日
Cl0p ランサムウェアグループによる攻撃
~ 2026 年 7-8 月の脅威動向と代表的な攻撃(後編)~
前編「OpenAI による Hugging Face への攻撃」はこちら
2.Cl0p ランサムウェアグループによる攻撃
2026 年 8 月は、Cl0p ランサムウェアグループによる攻撃が多くみられました。これは米 PTC 社が開発・提供する Windchill, FlexPLM の脆弱性 ( CVE-2026-12569) を悪用したものになります。以下では、この CVE-2026-12569 を悪用した Cl0p ランサムウェアグループによる攻撃の情報についてまとめています。
2-1. エグゼクティブ サマリー
| 項目 | 内容 |
|---|---|
| Who(誰が) | Cl0p ランサムウェアグループ |
| When(いつ) | 2026/07/31 以降 |
| Where(どこで) | Windchill, FlexPLM の脆弱性 ( CVE-2026-12569) |
| What(何を) | N/A |
| Why(なぜ) | 金銭目的と思われる |
| How(どのように) | OpenAI の公式情報に記載 |
| 回避策 | N/A |
2-2. Who(誰が)
Cl0p ランサムウェアグループの犯行とされています。
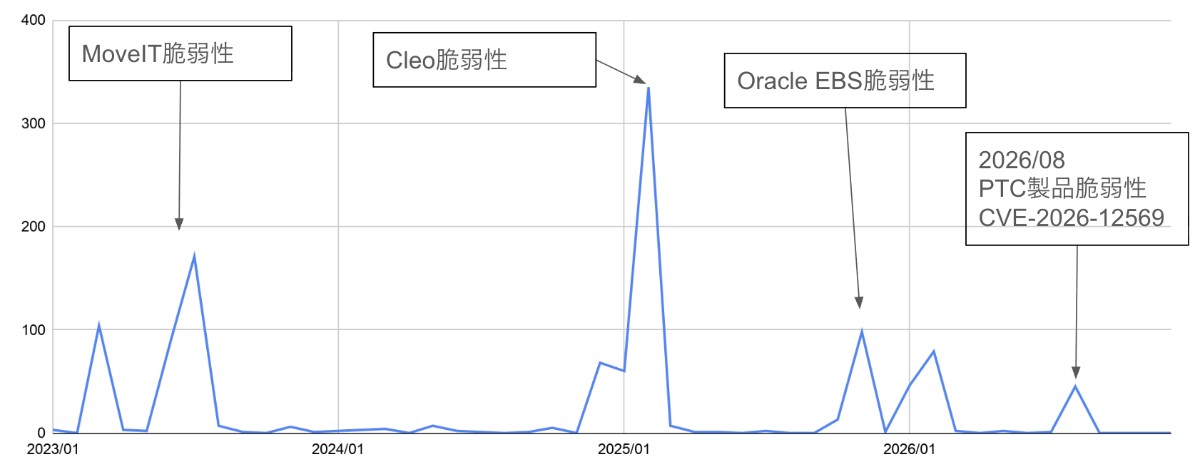
Cl0p ランサムウェアグループについては、2023年にこちらの記事でも取り上げていますが、定期的に脆弱性を悪用した攻撃キャンペーンを行うことで知られています。
2023 年以降ではほぼ一年おきに
- MoveIT の脆弱性 (CVE-2023-34362)
- Cleo の脆弱性 (CVE-2024-50623 および CVE-2024-55956)
- Oracle E-Business Suite(EBS)のゼロデイ脆弱性(CVE-2025-61882)
を悪用した攻撃キャンペーンを行っています。
Ransomware.live での API を使用して、2023 年以降の Cl0p ランサムウェアグループによる被害者数の遷移をグラフにしてみました ( 下図 )。
2-3. When(いつ)
以下、判明している時系列になります。
| 日付 | 詳細 |
|---|---|
| 2026/06/18 | CVE-2026-12569 の公開 |
| 2026/07/31 | Cl0p ランサムウェアグループによる CVE-2026-12569 を悪用したと思われる攻撃のキャンペーンが始まる |
2-4.Where(どこで)
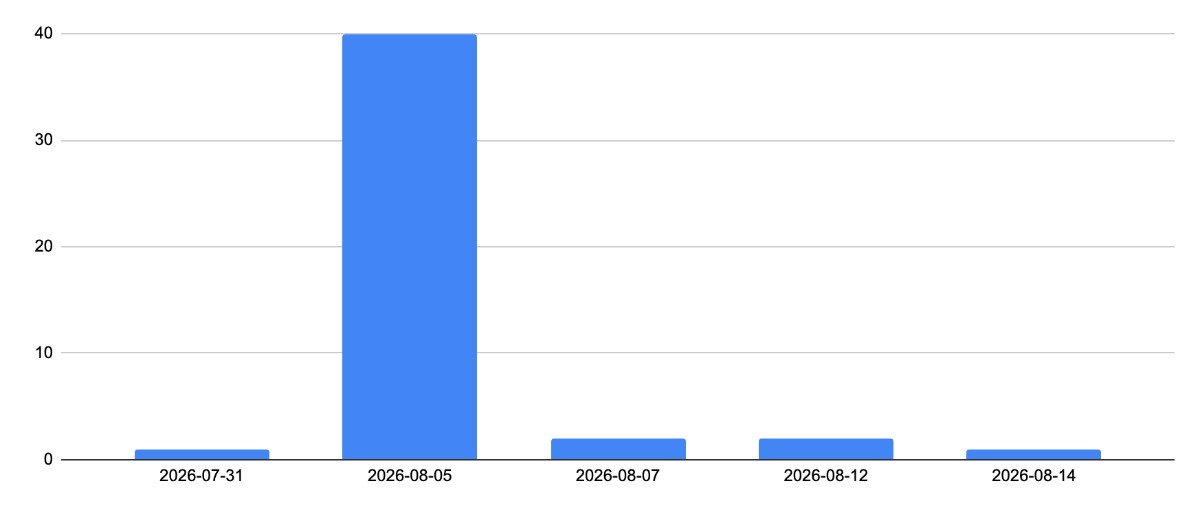
Ransomware.live での API を使用して、2026 年 8 月の Cl0p ランサムウェアグループによる被害組織数の遷移をグラフにしてみました(横軸は攻撃されたとされる日)。全体では 46 件の被害組織となっていますが、2026/08/05 に一気に 40 件の被害組織が攻撃されていることがわかります。
また下記は被害組織の業種のグラフになります。特に業種の偏りはなく、満遍なく攻撃を行っていることがわかります。
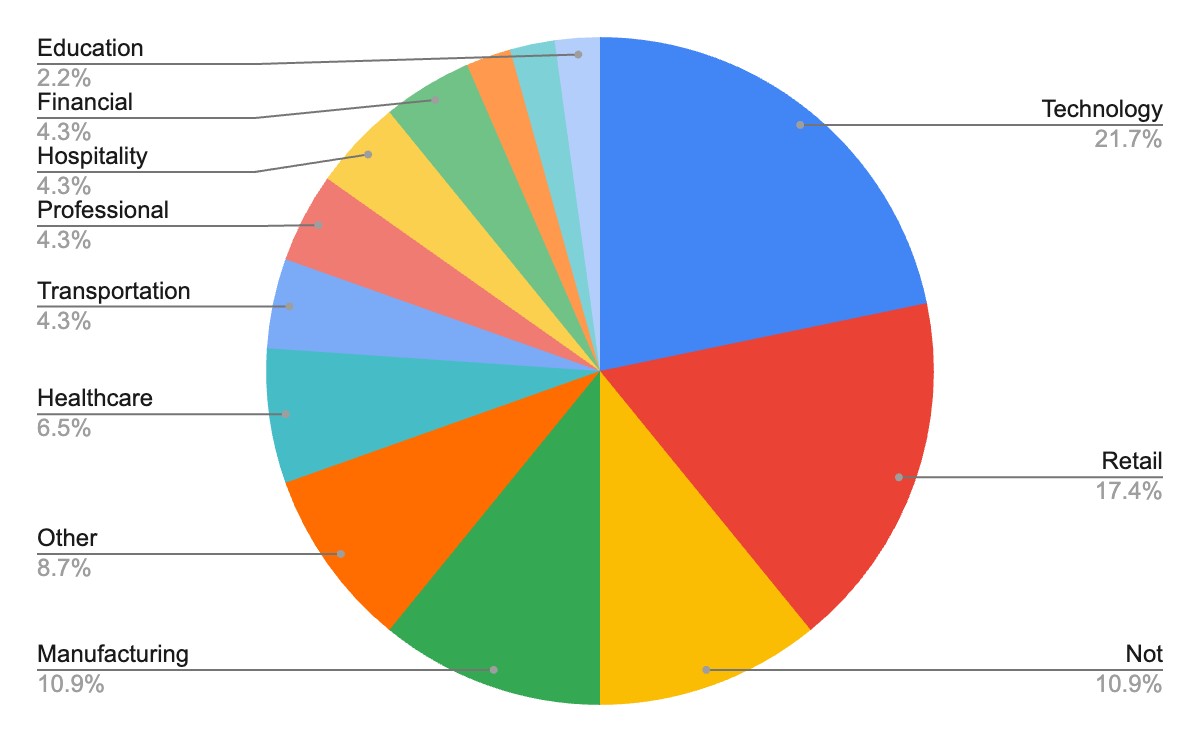
IT、小売、製造業、ヘルスケア、物流、医療、金融、教育など、多様な業種が被害に合っている
2-5.What(何を)
N/A
2-6.Why(なぜ)
金銭目的と思われます。
2-7.How(どのように)
Ransom-ISAC のブログ記事やReliaQuest 社の公式情報などから、侵入経路や脅迫メールなどの攻撃の情報を解説します。
2-7-1. 攻撃の概要
Cl0p ランサムウェアグループはインターネットに露出している PTC Windchill PDMlink / PTC FlexPLM の中で脆弱性 (CVE-2026-12569) の影響を受けるものを対象に攻撃しています。
2-7-2. PTC Windchill PDMlink / PTC FlexPLM とは
PTC Windchill PDMlink / PTC FlexPLM は双方とも米 PTC 社の製品になります。
- PTC Windchill PDMlink は、製品に関する情報と開発プロセスを一元管理する PDM/PLM ソフトウェアです。設計データ、BOM、変更、品質、文書を標準機能で統合し、部門横断の連携とトレーサビリティを強化、最小限のカスタマイズで短期導入・早期価値創出を実現します。
- PTC Flex PLM は、アパレルやフットウェア、流通・小売業界に特化した製品ライフサイクル管理(PLM)ソリューションです。Flex PLM は設計から仕様、調達、原価計算、サプライチェーン、サステナビリティに至る製品開発ライフサイクル全体を管理します。
2-7-3. 脆弱性
- CVSS
- CVSS-B
- Score: 9.3
- Vector: CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:L/SI:L/SA:L/AU:Y/R:U/V:C/U:Red
- PTC Windchill PDMlink および PTC FlexPLM に、重大なリモートコード実行(RCE)の脆弱性が報告されています。この脆弱性は、信頼できないデータの逆シリアル化によって悪用される可能性があります。
- CVSS-B
2-7-4. 攻撃方法
ReliaQuest 社による X への投稿によると、今回の脆弱性が悪用されると、認証なしでのリモートコード実行や JSP ウェブシェルの展開が可能となり、その結果リモートからのコマンド実行や機密性の高い製品データの流出を招く恐れがあります。
また、Ransom-ISAC(Ransomware Information Sharing and Analysis Centre: ランサムウェアに対抗するための非営利のコミュニティ)が、今回の脆弱性を悪用した Cl0p ランサムウェアグループによる攻撃方法、及び IoC について解説しています。
2026/07/20 に Cl0p ランサムウェアグループが今回の攻撃キャンペーンの一環として「Windchill PDMLink module serious data leak」という件名のメールを被害企業の内部の組織に送信していることが Ransom-ISAC により確認さています。例えば下図は被害を受けた組織の従業員に送信された恐喝メールになります。
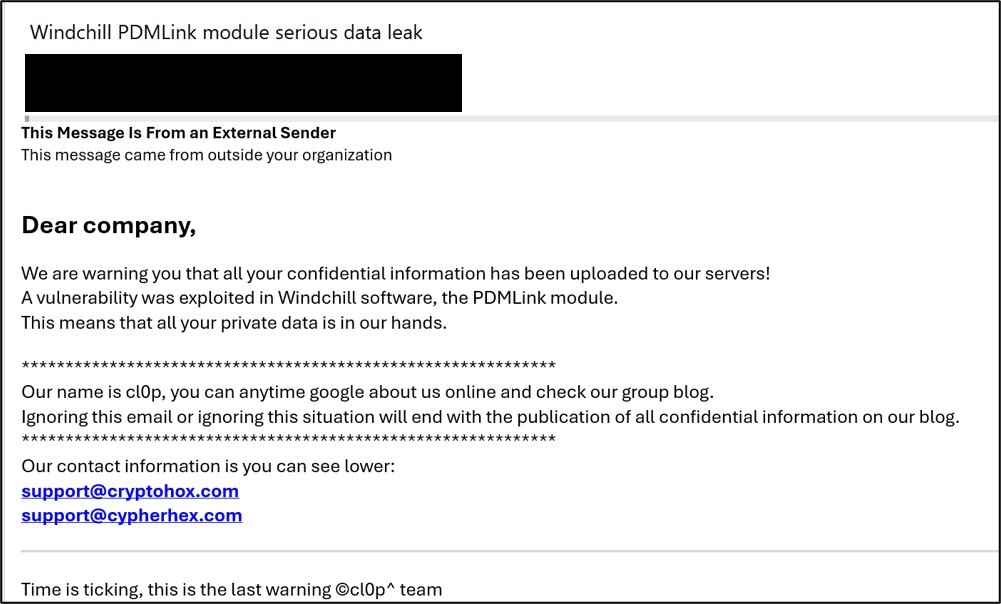
(画像は Ransom-ISAC:Cl0p Exploitation of PTC Windchill & FlexPLM (CVE-2026-12569)より引用)
恐喝メールに記載されている脅迫サイト(Extortion Site)にアクセスすると、Cl0p への連絡先が記載されています。
(画像は Ransom-ISAC:Cl0p Exploitation of PTC Windchill & FlexPLM (CVE-2026-12569)より引用)
2-7-4. IoC
Ransom-ISAC に IoC として IPv4 アドレスやファイルハッシュが公開されていますので、そちらを参考にしてください。
2-8. 参考情報
- Reuters:Hacking group claims mass data theft from Shell, Philips, GE, Fiserv and dozens of others
- Bleeping Computer:Shell investigates 'potential incident' after Clop data theft claims
- PTC:Windchill | PLM / PDM ソフトウェア
- PTC:FlexPLM 小売業界向け PLM ソリューション
- cve.org:CVE-2026-12569
- X:ReliaQuest 社の投稿
- Ransom-ISAC:Cl0p Exploitation of PTC Windchill & FlexPLM (CVE-2026-12569)
- ransomware.live:Clop / Cl0p
この記事の著者
OSS/ セキュリティ / 脅威インテリジェンスエバンジェリスト
面 和毅
本記事に関連するリンク