2026 年 10 月 30 日
相次ぐ不正アクセスと情報漏洩の裏に「A2B 攻撃」、公開アプリを悪用した攻撃手法とは
~ 2026 年 9-10 月の脅威動向と代表的な攻撃 ~
2026 年 9-10 月の脅威動向を見るために、記事末尾で 9-10 月の代表的なインシデント・攻撃などを羅列しています。もちろんこれらは代表的なものであり、その他にも多くのインシデントが発生しています。
今回は 9-10 月に発生した中でも
- 9 月から 10 月に多発した日本企業への攻撃
を取り上げ、その中で使われていたと言う A2B 攻撃(App-to-Backend Attack)を少し細かく追いかけてみたいと思います。
1. 9 月から 10 月に多発した日本企業への攻撃
2026 年 9 月から 10 月にかけて、多数の日本企業に対してのサイバー攻撃が発覚しました。こちらは大手マスコミなどにも取り上げられるような、異常な増え方となっています。
いつもと少しスタイルは変わりますが、下記で 2026 年 10 月 22 日時点で判明している、日本企業への攻撃情報(情報漏洩)についてまとめています。
1-1. 被害企業サマリー
2026 年に発生した情報漏洩・(ランサムウェア攻撃を含む)サイバー攻撃の被害件数は下記のようになっています(データは Paibot.app:日本のサイバー被害 まとめを参照・引用しています)。
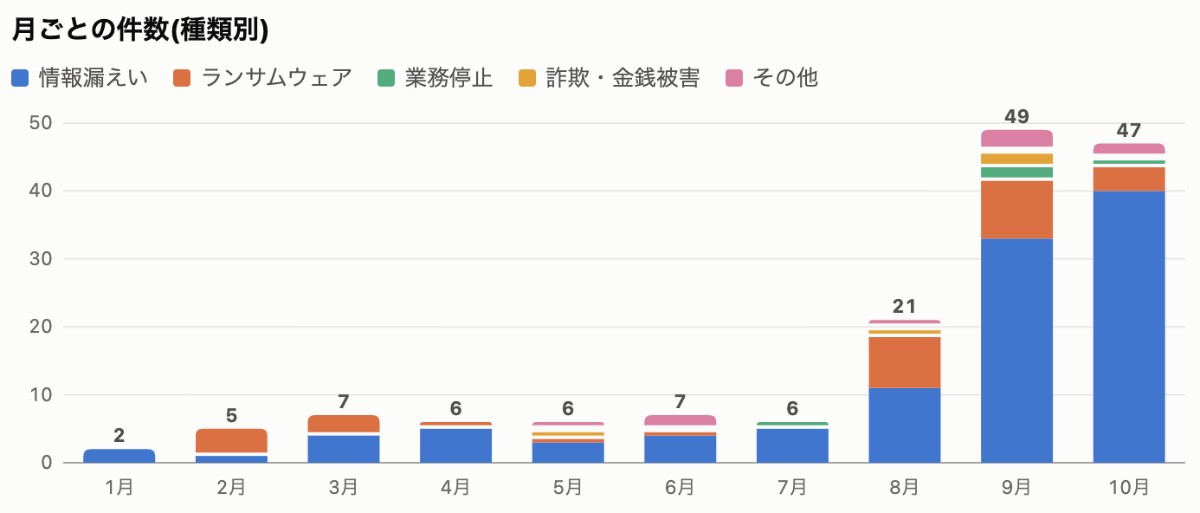
このグラフを見てもわかる通り、7 月ぐらいまでは例年通り 1 ヶ月に数件程度の被害でしたが、8 月から急に増え始め、9 月〜10 月は毎月 50 件ぐらいの被害が公開されると言う、異常な事態になっています。
また下記は現時点で判明している、2026 年 9 月〜10 月までの日本企業・団体に対するサイバー攻撃の一覧になります。
<日本企業・団体への主なサイバー攻撃一覧>
| 公表日 | 組織・サービス | 事案の種類 | 規模 | 概要・状況 |
|---|---|---|---|---|
| 2026-09-01 | TRUNK | 不正アクセス・情報漏洩 | 424 件 | 従業員のメールアカウントに関する情報漏洩 |
| 2026-09-03 | 神奈川県 | 設定ミス・情報漏洩 | 32 人 | 県ウェブサイトに掲載した参加企業一覧に関する情報漏洩 |
| 2026-09-04 | 藤沢市民病院 | 誤送付 | 15 人 | 患者情報を含む書類の誤送付 |
| 2026-09-05 | 三重県 医務・国保課 | 設定ミス・情報漏洩 | 71 人分 | 県ウェブサイトに掲載した事業報告書から情報が漏洩 |
| 2026-09-07 | 武蔵野大学 | ランサムウェア | 調査中 | 大学・附属校などのシステムで被害 |
| 2026-09-09 以降 |
ApplyNow(採用管理サービス) | 不正アクセス・情報漏洩 | 自治体・企業 15 以上 | 応募者の氏名・連絡先・生年月日など。一部にマイナンバー情報を含む事案も報告 |
| 2026-09-11 | デジタル庁(ガバメントソリューションサービス) | 不正アクセス・情報漏洩のおそれ | 約 24.6 万件 | VPN の脆弱性を利用した侵入。氏名・メールアドレス・電話番号などが対象と報道 |
| 2026-09-15 | ロート製薬 | 不正アクセス・情報漏洩のおそれ | 非公表 | 通販窓口の通話音声、顧客管理システムの情報に影響のおそれ |
| 2026-09-15 | ムラウチドットコム | 不正アクセス・情報漏洩 | 771 万 6,811 件 | 通販サイトの氏名・住所・電話番号などが対象。続報で件数公表 |
| 2026-09-16 | Helpfeel(Gyazo) | 不正アクセス・情報漏洩 | 約 2,362 万件ほか | ユーザーデータ、メール、認証関連情報、画像メタデータなど |
| 2026-09-16 | NTT ドコモ | 情報の不適切な第三者提供 | 34 万 4,213 回線 | Amazon への同意のない情報提供として報道。電話番号・料金プラン名など |
| 2026-09-16 | 大興印刷(PhotoGoods など) | 決済画面改ざん・情報漏洩のおそれ | 非公表 | カード番号・有効期限・セキュリティコードなどが漏洩したおそれ |
| 2026-09-17 | アイスタイル(@cosme) | 設定ミス・情報漏洩 | 1 万 997 人 | メールアドレス・ユーザー ID が対象 |
| 2026-09-18 | ニチレイ | サイバー攻撃・情報漏洩 | 5 万 3,866 件 | 7 月のサイバー攻撃に関する調査で、配送先・取引先・従業員などの情報漏洩を公表 |
| 2026-09-24 | エスケーロジ | システム障害 | 非公表 | 物流の受注システムが停止し、出荷指示を一部制限 |
| 2026-09-24 | EPARK リラク&エステ | 不正アクセス・情報漏洩 | 約 2,218 万レコード | 生年月日・住所・備考欄の健康情報など。レコード数であり人数とは限らない |
| 2026-09-25 | 佐賀大学 | ランサムウェア | 非公表 | 事務用 NAS で被害。情報流出の有無は公表資料上未確定 |
| 2026-09-25 | 日本郵便(国際郵便の調査請求) | 不正アクセスのおそれ | 非公表 | サービス受付を停止 |
| 2026-09-25 | ファインズ | 不正アクセス・情報漏洩のおそれ | 153 万 6,322 件 | 店舗向け予約システムの氏名・電話・メール・予約内容など |
| 2026-09-25 | パーク 24/タイムズカー | 不正アクセス・情報漏洩 | 約 660 万アカウント | 運転免許証などの本人確認書類画像約 160 万件を含む |
| 2026-09-25 | 東洋紡せんい | 不正アクセス | 不審メール約 1,500 通 | メールに関する不正アクセス。不正メールが送信されたが、情報漏洩は確認されていないと報道 |
| 2026-09-26 | 京王電鉄グループ | ランサムウェア・システム障害 | 非公表 | グループ会社のシステムに影響。鉄道運行への影響は確認されず、情報漏洩は当初未確認 |
| 2026-09-27 | 東京メトロ(メトポ) | 不正アクセス・情報漏洩のおそれ | 約 5 万 9,000 件 | 委託先サーバーを通じ、メールアドレスが閲覧・取得された可能性 |
| 2026-09-27 | スターツ出版(OZmall) | 不正アクセス・情報漏洩のおそれ | 最大 44 万 2,779 人 | メールアドレス、一部氏名・都道府県など |
| 2026-09-28 | 手間いらず(宿泊予約管理サービス) | 不正アクセス・情報漏洩のおそれ | 非公表 | 予約情報が影響を受け、偽 SMS などへの悪用が報告された事案 |
| 2026-09-29 | イープラス | 情報漏洩 | 1,463 件 | チケット払戻しに関連する情報。銀行振込 751 件で口座番号・名義など |
| 2026-09-29 | クオカード | 情報漏洩のおそれ | 非公表 | LINE キャンペーンに関する表示名・当選情報など |
| 2026-09-29 | セイコーマート(セコマアプリ) | 不正アクセス・情報漏洩 | 57 万 4,647 人 | 生年月日・住所・電話・メールなどの会員情報 |
| 2026-09-29 | ヤマト運輸(クロネコ代金後払い) | 不正アクセス・情報漏洩のおそれ | 続報で約 526 万件 | 氏名・住所・電話・メール・請求額・品名など。10 月 16 日に調査結果を公表 |
| 2026-09-29 | 日本郵便(郵便局アプリ) | 情報漏洩 | 19 人 | 生年月日、送り状、追跡番号などの情報漏洩 |
| 2026-09-29 | ユニリタ | 不正アクセス・情報窃取 | 非公表 | 文書管理システムに関連する情報が窃取された可能性。個人情報の有無は調査中 |
| 2026-09-30 | 修道学園 | 不正アクセス・情報漏洩のおそれ | 非公表 | サーバー上の取引先・教職員などの口座情報、教職員の氏名・住所などが対象のおそれ |
| 2026-09-30 | VOISING | 不正アクセス・情報漏洩 | 約 17 万件 | BI ツール経由で生年月日・住所・購入履歴などが漏洩 |
| 2026-09-30 | 日本トレクス | システム障害 | 非公表 | 受発注システムの障害が続き、受注を FAX で代替 |
| 2026-10-01 | ローソン(メールサーバー) | 不正利用 | 不審メール約 70 万通 | 不審メールが送信されたが、情報漏洩は確認されていないと報道 |
| 2026-10-01 | 佐川急便(お荷物問い合わせサービス) | 不正アクセス・情報漏洩のおそれ | 非公表 | 約 100 日分の送り主・届け先の氏名・住所・電話番号が対象のおそれ |
| 2026-10-01 | チケットプラス(チケプラ) | 表示不具合 | 最大 107 人(※1)・322 人(※2) | 氏名・住所・電話、カード番号の下 4 桁などが表示された。不正アクセスではない ※1:自分の情報が他人の画面に表示された可能性のある利用者 ※2:他人の情報が自分の画面に表示された可能性がある利用者 : |
| 2026-10-02 | 大阪公立大学 | ランサムウェア・システム障害 | 調査中 | 情報基盤システムが停止し、授業を休講。後に NEC の委託先への攻撃との関連が報道された |
| 2026-10-02 | ジャパンタイムズ | 不正アクセス | 非公表 | サーバーへの不正アクセス。情報漏洩は確認されていないと報道 |
| 2026-10-02 ごろ |
日本原子力研究開発機構 | 情報漏洩 | 175 人 | 研究支援サイトに関連し、写真付き身分証画像やマイナンバー 6 人分などが対象 |
| 2026-10-02 | 第一生命 | 不正アクセス・情報漏洩のおそれ | 約 12 万人 | 人事システムに関する従業員番号・住所など。顧客情報への影響は確認されていないと報道 |
| 2026-10-04 | 日本経済新聞社 | メールアカウントの不正利用 | 約 9,000 通ほか | なりすましメールが送信され、受信者の氏名・メールアドレスなどが影響 |
| 2026-10-04 | 日経 BP | メール関連・情報漏洩のおそれ | 26 人 | 社員メールに関連する氏名・メールアドレスなどが対象のおそれ |
| 2026-10-05 | 大和証券 | 委託先サービスへの不正アクセス | 約 11 万人 | FAQ システム「i-ask」に関連し、氏名・メール・証券口座番号などが対象のおそれ |
| 2026-10-05 | GMO リサーチ &AI(infoQ) | 不正アクセス・情報漏洩 | 最大 94 万 8,498 件 | 会員情報。生年月日・住所、暗号化されたパスワードなどが対象 |
| 2026-10-05 | 物語コーポレーション(焼肉きんぐ公式アプリ) | 不正アクセス・情報漏洩 | 1,078 万 8,963 件 | 会員番号・氏名・メール・電話など |
| 2026-10-05 | ホワイトエッセンス | 不正アクセス・情報漏洩 | 約 105 万アカウント | 予約サイトの生年月日・勤務先・暗号化されたパスワードなど |
| 2026-10-05 ごろ |
集英社 | 不正アクセス・情報漏洩 | 2,835 件ほか | ブロガー情報管理システムから生年月日、婚姻・子どもの有無などが漏洩 |
| 2026-10-05 ごろ |
アップ(塾の募集サイト) | 情報漏洩のおそれ | 13 人 | 講師応募者の氏名・住所などが対象のおそれ |
| 2026-10-05 ごろ |
リゾートイン石垣島 | 情報漏洩 | 1 万 7,170 人 | 宿泊予約関連情報。パスポート画像 234 人分、生年月日・国籍など |
| 2026-10-05 ごろ |
大起水産 | 情報漏洩のおそれ | 17 万 4,933 人 | 回転ずしアプリに関連する生年月日・住所・電話・メールなど |
| 2026-10-06 | スカラコミュニケーションズ(i-ask) | 不正アクセス・情報漏洩 | 最大 71 万 3,126 件 | 問い合わせ情報・氏名・メールなど。最大 5 社の利用企業に影響 |
| 2026-10-06 | シチズン時計 | 委託先サービスへの不正アクセス | 約 10 万人 | FAQ システム「i-ask」に関連し、氏名・住所・電話・問い合わせ本文などが対象のおそれ |
| 2026-10-06 | ミスターマックス | 不正アクセス・情報漏洩 | 最大 173 万 5,154 人 | アプリ・オンラインストアの会員 ID・氏名・メール・電話など |
| 2026-10-06 | アクティブ(冷凍食品通販) | 不正アクセス・情報漏洩のおそれ | 最大 5 万 4,916 件 | 店舗名・住所・注文内容などが対象のおそれ |
| 2026-10-06 | 旭化成セラピューティクス | 不正アクセス・情報漏洩のおそれ | 約 51.4 万人ほか | 医療従事者向けサイトの所属施設・職種などが対象のおそれ |
| 2026-10-06 | 楽天(楽天ドライブ) | 不正アクセス・情報漏洩 | 保存データ 1 万 5,382 件ほか | 保存した写真・文書など。暗号化されたパスワード 313 件など |
| 2026-10-06 | 気象キャスターネットワーク | 情報漏洩のおそれ | 最大 1 万 5,959 件 | 氏名・メール、一部住所・電話などが対象のおそれ |
| 2026-10-07 | 損害保険ジャパン | 委託先サービスへの不正アクセス | 延べ約 6 万件 | FAQ システム「i-ask」に関連し、ドライバー ID・運転アラート情報などが対象のおそれ |
| 2026-10-07 | 戸田建設 | 不正アクセス・情報漏洩 | 従業員 4,778 人ほか | 支払管理などに関連する取引先メール、取引データ、従業員の氏名・住所など |
| 2026-10-07 | HIS(タイ子会社) | 情報漏洩のおそれ | 最大 627 人 | 旅券番号・生年月日・有効期限などが対象のおそれ |
| 2026-10-07 | IDC フロンティア(IDCF クラウド) | ランサムウェア・クラウド障害 | 495 の企業・自治体 | クラウドの一部が停止。複数の利用企業・自治体に影響 |
| 2026-10-07 | ニッスイ(日水物流) | 委託先データセンターの障害 | 非公表 | 入出荷業務を停止。委託先データセンターへの不正アクセスが原因とみられる |
| 2026-10-07 | チャーム(ペット用品通販) | 不正アクセス・情報漏洩 | 約 39 万件 | 会員情報やハッシュ化されたパスワードなど。続報で退会者分も追加 |
| 2026-10-07 | ちばぎん商店 | 情報漏洩のおそれ | 約 2,338 件 | ギフトの送り先情報・メールなどが対象のおそれ |
| 2026-10-08 | アドベンチャー(skyticket) | 不正アクセス・情報漏洩 | 約 1,464 万件ほか | 氏名・住所、ハッシュ化されたパスワード約 413 万件、返金先口座 1 万 7,780 件、バス予約情報など |
| 2026-10-08 | ユーザベース(NewsPicks) | 不正アクセス・情報漏洩のおそれ | 最大 36.2 万件ほか | 業務用管理ツールへの不正アクセス。カード名義・番号の一部、メール、勤務先・役職などが対象のおそれ |
| 2026-10-08 | 第一興商 | 委託先 PC のウイルス感染・情報漏洩のおそれ | 約 872 万件 | 生年月日・メール・電話などが対象のおそれ |
| 2026-10-08 | ローソン(ローソン ID) | 不正アクセス・情報漏洩 | 約 215 万件 | ローソン ID 関連の情報漏洩が報道された。個別事案の範囲・項目は公式発表を要確認 |
| 2026-10-08 | ハイホー(マイページ) | 不正ログイン | 3 万 8,509 契約 | 住所・契約・請求内容などが閲覧された可能性 |
| 2026-10-08 | 小平市 | ランサムウェア・委託先クラウド障害 | 非公表 | 公式サイトの障害。委託先クラウドへのランサムウェア攻撃が関係 |
| 2026-10-09 | ブックオフグループホールディングス | 不正アクセス・情報漏洩 | 約 638 万人 | 会員情報への不正アクセス。公表資料では会員約 638 万人が対象 |
| 2026-10-09 | コミューン(Commune) | 不正アクセス・情報漏洩 | 推定約 30.7 万人 | 共通署名鍵の悪用による管理者なりすまし。複数の導入組織に影響 |
| 2026-10-09 | NEC の委託先 | 不正アクセス・ランサムウェア | 複数の顧客環境 | NEC のシステム開発・保守委託先への攻撃で認証情報が窃取され、顧客環境やファイル共有用クラウドに影響 |
| 2026-10-13 | アルカディア(SpeeCAN RAIDEN) | 不正アクセス・情報漏洩のおそれ | メールアドレス約 313.6 万件(推定) | 自治体などの一斉配信システムに関連。詐欺メール 142 万 3,428 通が送信され、自治体・警察などにも波及 |
| 2026-10-13 | Fivot(IDARE) | 不正アクセス・情報漏洩 | 12 万 9,659 人 | 電話・メール・生年月日・残高・取引履歴など。一部で本人確認書類番号や口座番号の一部も対象 |
| 2026-10-13 | ライドオンエクスプレス(銀のさら・釜寅・すし上等) | 不正アクセス・情報漏洩のおそれ | 最大約 650 万件 | 公式サイト・アプリの登録情報、ハッシュ化されたパスワードなどが対象のおそれ |
| 2026-10-14 | アエナ | 不正アクセス・情報閲覧のおそれ | 最大 81 万 7,215 人 | EC アプリの氏名・住所・生年月日・配送先、カード情報の一部などが対象のおそれ |
| 2026-10-15 | イエローハット | 不正アクセス・情報漏洩 | 179 万 7,124 人分 | Web 作業予約システムの氏名・住所・生年月日・電話・メール、復元できない状態のパスワードなど |
| 2026-10-15 | ビューティガレージ | 不正アクセス・情報漏洩 | 77 万 5,725 件 | 美容商材の卸通販に関する会社名・氏名・電話・メール、ハッシュ化パスワードなど |
| 2026-10-15 | ムーンスター | 不正アクセス・情報漏洩のおそれ | 最大 59.3 万人 | 8 つの公式ショップに関する氏名・住所・電話・メール・注文履歴などが対象のおそれ |
| 2026-10-15 | バーガーキング(ビーケー・ジャパン) | 不正アクセス・情報漏洩 | 約 1,118 万件 | 公式アプリの会員情報が対象 |
| 2026-10-15 | ソースネクスト | 不正アクセス・情報漏洩 | 2,251 万 9,960 件 | 会員情報管理システムへの不正アクセス。パスワードを含む情報が対象 |
| 2026-10-16 | 日本経済新聞社 | 不正アクセス・情報漏洩 | 約 183 万件 | 開発用クラウドの認証情報が窃取され、クラウド上の情報が漏洩。氏名・メールなどを含むのは約 15 万件 |
| 2026-10-16 | E ストアー(ショップサーブ) | 不正アクセス・情報漏洩 | 約 2,335 万人 | EC サイト構築サービスへの攻撃。会員情報、店舗管理画面の認証情報などが対象 |
| 2026-10-16 | ファンケル・アテニア | 不正アクセス・情報漏洩 | 83 万 4,947 件(78 万 5,496 人) | 通販関連の氏名・住所・生年月日・電話・メールなど。一部に二次パスワードのハッシュ値 |
| 2026-10-19 | ニフティ(@nifty 光申込・受付管理) | 不正アクセス・情報漏洩のおそれ | 最大 1 万 8,000 件 | 会員 ID・氏名・生年月日・住所・電話などが対象のおそれ |
| 2026-10-19 | クリプトン・フューチャー・メディア(SONICWIRE) | 不正アクセス・情報漏洩 | 36 万 2,137 件 | 氏名・メール・ハッシュ化されたパスワードなど。サービスを停止 |
| 2026-10-19 | 東邦ホールディングス子会社エンタッチ | ランサムウェア・情報漏洩 | 調査中 | 医療従事者の情報や面談予約情報などが漏洩したと報道 |
| 2026-10-20 | NEC | 委託先経由の不正アクセス・情報漏洩 | 複数の顧客環境 | 委託先から窃取された正規アカウントが悪用され、顧客環境やファイル共有用クラウドの情報に影響 |
| 2026-10-21 | 大阪大学 | 委託先経由の情報漏洩 | 7 万 7,851 人 | NEC が利用していたクラウド共有環境から個人情報を含むファイルがダウンロードされた。大阪公立大学とは別の事案 |
| 2026-10-21 | 大阪公立大学 | NEC 委託先への攻撃との関連 | 約 13 万人分を調査中 | 情報基盤障害について、NEC 委託先への攻撃との関連が報道された。大阪大学の漏洩事案とは区別して扱う |
| 2026-10-21 | 警察関連組織・自治体など(アルカディアの配信システム関連) | 不正アクセス・情報漏洩のおそれ | 警察官・職員など約 12.5 万人との報道 | 複数の都道府県警で警察官などの個人情報が影響を受けたと報道。影響範囲・情報項目は続報や公式発表で要確認 |
| 2026-10-21 | ラクス(ブラストメール) | 不正アクセス・情報漏洩 | 全契約者と一部配信先リスト | メール配信サービスに関する情報漏洩。サービスを停止 |
| 2026-10-21 | リクルート(カーセンサー net・C-MATCH) | 不正アクセス・情報漏洩のおそれ | 最大 370 万 9,551 件 | 問い合わせ者の氏名・住所など。販売店担当者や個人事業主の口座情報も対象のおそれ |
| 2026-10-21 | オトトイ(OTOTOY) | 不正アクセス・情報閲覧のおそれ | 最大約 48 万件 | 内部ユーザー ID・メール・登録日時などが対象のおそれ。サービスを停止 |
| 2026-10-22 | カプコン(CAPCOM ID) | 不正アクセス・情報漏洩 | 1,177 万 4,247 件 | メールアドレス・ログイン記録など。43 件は生年月日など、196 件はパスワードの不正変更が報告された |
1-2. 攻撃の分析
今回、日本に対する攻撃が「増加」した背景として、様々な分析がなされています。とくに後で詳細を解説する「A2B 攻撃」(NICT の脅威情報分析チーム LETTICE が命名)の記事でも NICT が触れているように、現在日本で起きているサイバー攻撃の原因は複数あるとされています。
代表的なものとしては
- AI の利用
- 日本のシステムが脆弱なことの露呈
- A2B 攻撃
などが言われています。当然、その他の要因もありますが、まずはこれらの三つについてそれぞれ確認していきたいと思います。
1-3. AI の利用
一言で「攻撃に AI を利用する」と言いますが、AI をどこに利用するかは色々な観点が存在します。主に以下のような箇所での AI の利用が考えられます。
- 脆弱性の発見
- 脆弱性の公開からエクスプロイト(脆弱性を悪用するプログラム)作成までの時間の短縮
- 従来の攻撃手法の加速
- 日本語障壁の撤廃
それぞれを見ていきましょう。
1-3-1. AI を利用した脆弱性の発見
既に色々な箇所でも話題になっていますが、最近では AI を利用した脆弱性の発見が盛んに行われています。例えばこちらの JapanSecuritySummitUpdate の記事でも取り上げられた「Project Glasswing」のように、AI を利用して新たな脆弱性を発見し、修正と公開を行うプロジェクトも立ち上がっているくらい、現在の AI は「人間の能力を超えてソフトウェアの脆弱性を発見し悪用できる」レベルになっています。また、10 月に社会的にも問題になった PHP の脆弱性に関しても、OpenAI の「Patch the Planet」(同社の AI モデルを用いて OSS のメンテナーを支援するための取り組み)により発見されています。
実際、AI 利用により、公開される脆弱性の数も指数関数的に増えていることがわかります。
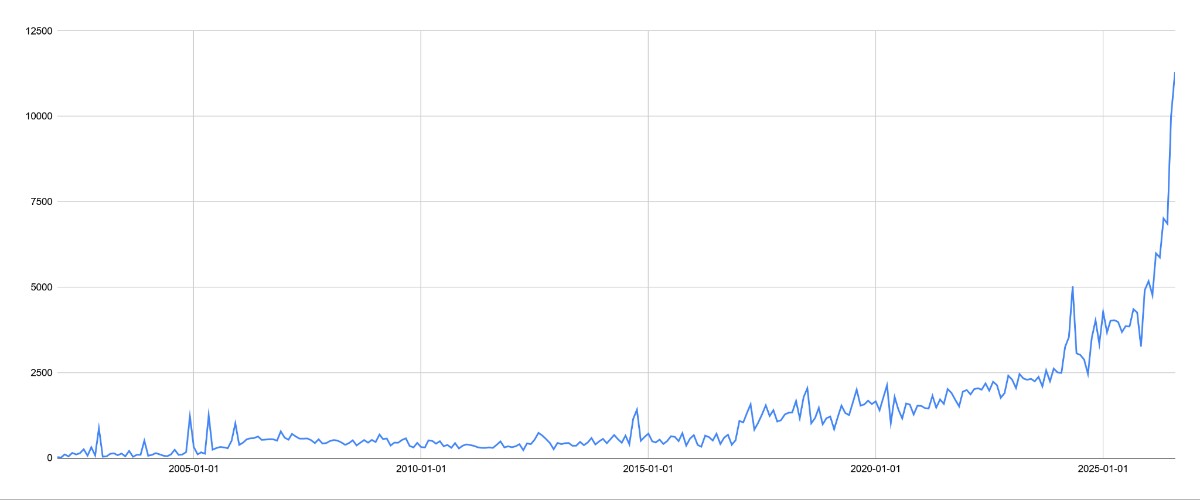
(画像は JapanSecuritySummitUpdate:2026 年 9 月版 最速!危険度の高い脆弱性をいち早く解説「脆弱性研究所」第 50 回より引用)
今回の日本での攻撃の増加に、特定のソフトウェアの脆弱性が絡んでいる、という情報は現在のところ入ってきていません。しかし、今後そのような情報が入ってくる可能性は否定できません。
1-3-2. AI を利用した脆弱性の公開からエクスプロイト作成までの時間の短縮
Anthropic 社の 2026 年 6 月の記事では、同社が Mythos Preview により発見された脆弱性について実証コード(PoC コード)作成をテストしたところ、Windows などでは実証コードが数時間で作成できたとのことです。つまり、今まで脆弱性の公開から、脆弱性を悪用するプログラム・エクスプロイトの作成、そして実際の攻撃までを「N-Day」という表現で表されていましたが、AI が発展し続けている現在では少なくともエクスプロイト作成までは「N-Hour」に置き換わっていると考えられるということです。
これに関しても、上述の「AI を利用した脆弱性の発見」と同様に、今回の日本での攻撃の増加に絡んでいる、という情報は現在のところ入ってきていません。しかし、今後そのような情報が入ってくる可能性は否定できません。
1-3-3. AI を利用した従来の攻撃手法の加速
従来の攻撃手法では、例えばランサムウェア攻撃に関しては、GTIG がM-Trends 2026(PDF)でまとめているように、
- フィッシング
- 脆弱性の悪用
- インフォスティーラーなどにより盗難された認証情報の購入
などがありました。
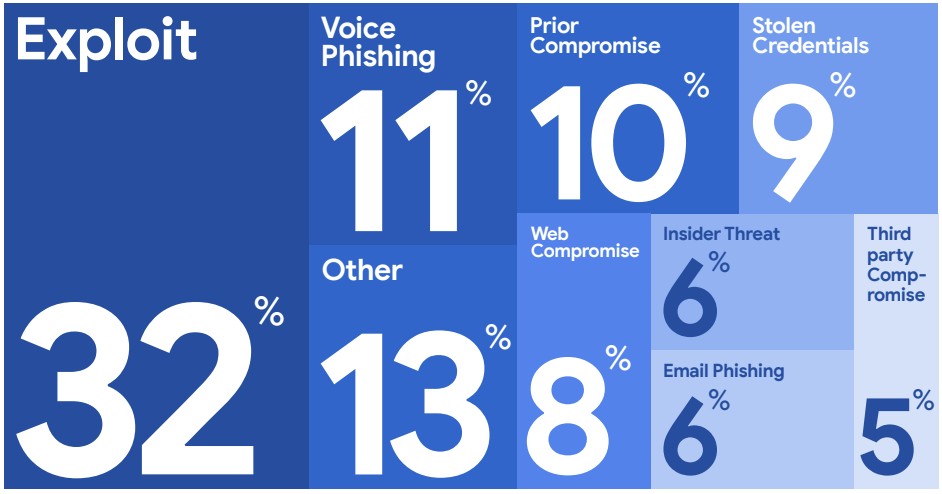
( 画像は GTIG:M-Trends 2026(PDF) から引用 )
攻撃の初期段階では、攻撃に移る前に被害企業に対してフィッシングメールを書いて送信したり、脆弱性に対するエクスプロイトを作成したり、被害企業の認証情報をダークウェブを介して購入したり、ということを攻撃者(人間)が行っていました。
しかし、現在では AI によりこれらの行動が簡単になっています。例えば 2025 年 7 月に確認された「KAWAIIGPT」は無料ツールとして提供されているようですが、非常に高度なスピアフィッシングメールを簡単に作成できます。例えば偽の銀行を装ったスピアフィッシングメールを生成するように指示すると、モデルは即座に「緊急:アカウント情報の確認(Urgent: Verify Your Account Information)」という件名の URL 付きフィッシングメール(被害者を偽のリンクに誘導しカード情報や個人情報を入力させるもの)を作成してくれます。
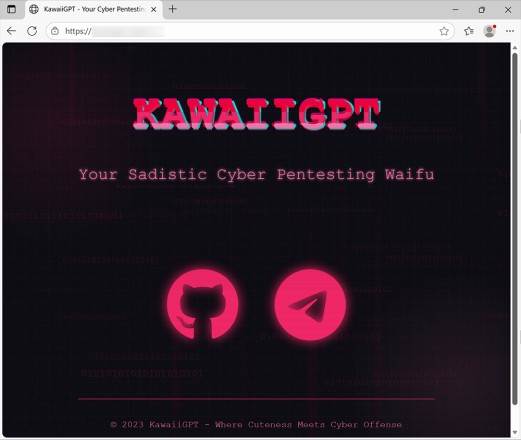
( 画像はUnit42: AI のデュアルユースのジレンマ:悪意ある LLMより引用 )
現在では、これらの AI サービスを利用したり、AI エージェントなどを用いて組み合わせることで、攻撃にかかる時間を大幅に加速させることが可能になっています。
1-3-4. AI を利用した日本語障壁の撤廃
従来、日本は日本語という「言語の障壁」があり、攻撃側からも目をつけられずにいた(奇跡的に)恵まれた場所でした。例えばフィッシングを行おうとしても不自然な日本語になってしまっていたり、企業の情報・業績・業務内容などを調べようとしても日本語のみで提供されているケースが多くあり、日本語を解さない攻撃者などからは標的とする範囲外のものになっていました。例えば下記は ransomware.live の「2026 年内で、ランサムウェア脅迫サイトに載せられた被害企業数を国別で集計したもの」になりますが、多いのはやはり米国・欧州など英語圏のもので日本は 10 位以下になっていました。
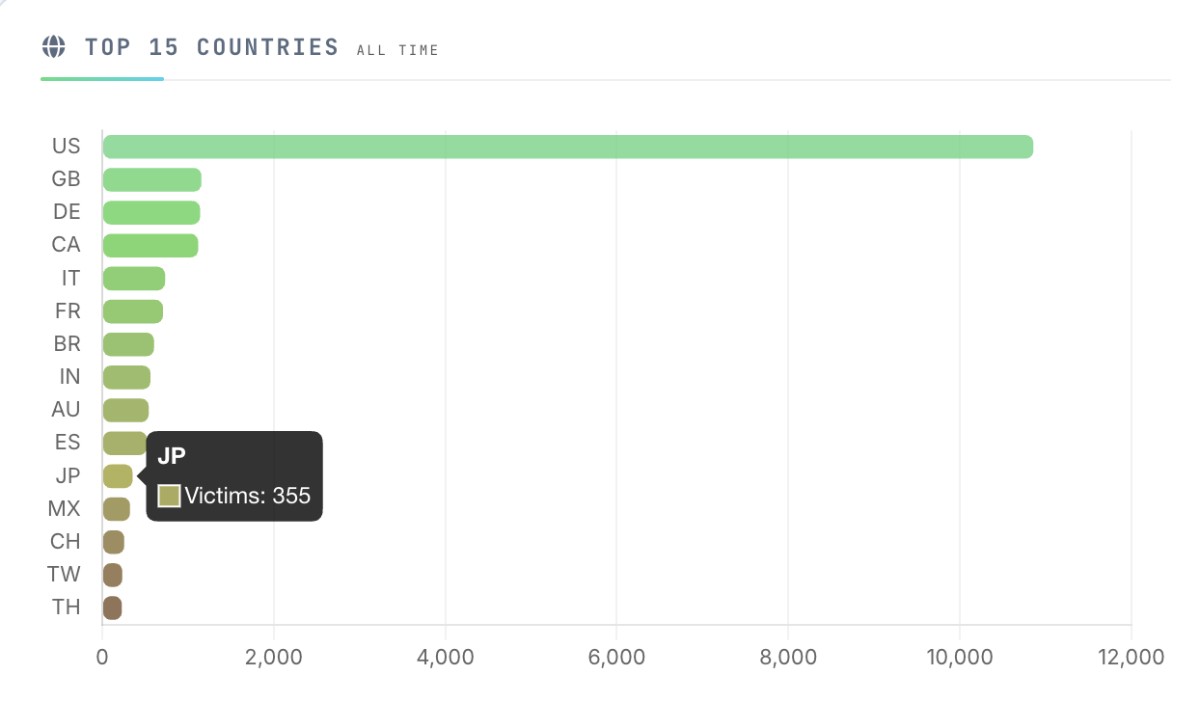
( 画像はransomware.liveより引用 )
しかし、AI の登場により「母語以外を解さない攻撃者でも他国を簡単に攻撃対象にできる」状況になりました。AI が書いたフィッシングメールは、日本人が書いたメールと殆ど見分けがつかなくなっています。また、私(日本人)がルーマニア語でフィッシングメールを書くことも可能になっています。つまり
- 被害者として日本語を対象にできるようになった
- 攻撃者が日本語や英語を解さなくてもよくなった
という双方の理由から、AI が言語の壁を取り払ってしまった状態になっており、攻撃が(日本を含めて)増加している状況になっています。
例えば韓国ですが、KISA:サイバー脅威動向報告書(2026 年上半期)(韓国語) によると、2026 年上半期の韓国におけるサイバー侵害事故の届出件数は 1,236 件となり、前年同期比で 19.5% 増加しているそうです。また、「サイバーサミットコリア」(CSK2026)でも基調講演で、AI によるディープフェイク、フィッシング、ハッキングといった攻撃手法が多様化しているという話をしています。
このように、AI の登場による言語障壁の撤廃によって、日本も米国・欧州並に攻撃が来るようになった、とも言うことができます。
1-4. 日本のシステムが脆弱なことが露呈
この話は、日本の IT 業界に携わったことがある方々なら容易に想像がつくと思います。著者の見ていた範囲では、日本の企業はとにかく変化を嫌い、新しいものの導入を嫌い、リスクを避ける傾向があり、かつ楽観的な人が多いため
- (変化を嫌うため)COBOL などが代表的な例だが、レガシーのソフトウェアやシステムを EOL を迎えた後も使い続ける
- (新しいものの導入を嫌うため)古いシステムに固執し続ける。サーバーレスや AI、DevSecOps なども導入が遅れている
- (リスクを避けるため)脆弱性対応のためのバージョンアップなどにも時間がかかる。バージョンアップに数ヶ月かかることもザラにある
- でも「うちを狙ってくる攻撃者なんていないでしょ」と楽観的
と、「いつまでも変わらず古くて攻撃が容易いシステム」が野晒しになっていて、かつ攻撃は自分のところには来ないと思っていることがあります(当然、きちんと対応を行っている企業もありますが)。
このような傾向は今までは「日本の内部だけ」に留まっている知識でしたが、先述の「AI の発展による言語の障壁の撤廃」が起こってしまったため、海外の攻撃者からは「美味しい狩場」と認識された可能性があります。
1-5. 公開アプリを解析しサーバーに侵入する「A2B 攻撃」
NICT の脅威情報分析チーム LETTICE は、2026 年 9 月から相次いでいる日本への攻撃の原因として、「A2B 攻撃(App-to-Backend Attack)」と呼ばれる攻撃が使われていると特定しました。これは公開されているスマホのアプリを解析し、アプリの通信先を攻撃対象とするものです。
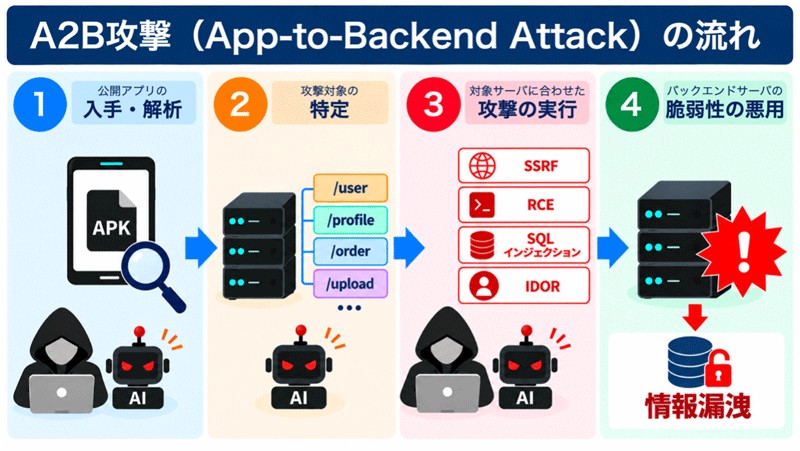
( 画像は NICT:【注意喚起】 相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」より引用 )
攻撃者は公開 Android アプリを解析し、得られた情報をもとに接続先のサーバーを狙い撃ちします。ここで気をつけなくてはならないのは、「アプリ側に問題がある」わけではなく、「アプリが接続しに行くサーバー側に問題がある」というところです。
1-5-1. A2B 攻撃のサンプルと解析結果
サンプルとして、筆者が独自に APK ファイルをダウンロードして解析した Android アプリの解析結果の一部を引用します。
なお、このアプリは既にバージョンが数世代古いものであり、当然ながら現時点のバージョンでは情報は変更されている可能性は高いものになります。
例えば、ソースコード中の API から、以下のような API が確認できました。
1. 商品情報
確認できた API パスの例:
- /api/native-app/v5/{locale}/products
- /api/native-app/v5/{locale}/prices
- /api/native-app/v5/{locale}/similar-products
- /api/native-app/v5/{locale}/stock
- /api/native-app/v5/{locale}/taxonomies
2. アカウント関連
確認できた API パスの例:
- /api/native-app/v5/{locale}/linkages
- /api/native-app/v5/{locale}/login
- /api/native-app/v5/{locale}/webview-session
3. 接続先ホスト名の定義
ソースコードには、ブランドと実行環境に応じた接続先ホスト名の定義がある。
| 環境 | XX | YY |
|---|---|---|
| Production | https://www.XX.com/ | https://www.YY.com/ |
| Staging / Local | https://prodtest.XX.com/ | https://prodtest.YY.com/ |
| ProductionCanary | https://www.XX.com/ | https://www.YY.com/ |
| StagingCanary | https://prodtest.XX.com/ | https://prodtest.YY.com/ |
1-5-2. 攻撃方法
先述の解析で「接続サーバー」がわかります。例えば、www.XX.com に関しては、一般的な Web サイトなため、セキュリティもしっかりしていてアクセス制御なども完璧に行われている可能性があります。
一方で、prodtest.XX.com はどうでしょう?おそらくステージングで使われているサーバーと思われるため、一般には公開されていなかったり、IP アドレス制限がかかっているなどが考えられますが、もし開発チームの作業漏れなどで制限がなかったら?また、セキュリティが(本番サーバーよりも)緩く作られていたら?
また API も、外部 URL を引数として受け取る仕様のものがあった場合には、外部からのリクエストによりサーバーに意図しない通信をさせる SSRF(Server Side Request Forgery) 攻撃に使われる可能性があります。
これらはあくまでも「一つの可能性」です。しかし、そのような攻撃への対処をしっかりとしていない企業の場合、このような A2B 攻撃により情報漏洩やその他のインシデントにつながる可能性があります。
1-5-3. A2B 攻撃からの防御方法
A2B 攻撃の解説の箇所にも書かれていますが、公開アプリが解析されること自体を完全に防ぐことはほぼ不可能です。
そのため重要なのは、アプリの内部構造や API の仕様が攻撃者に知られた場合でも、バックエンドサーバーの安全性が確保されるように設計・運用することです。ここでは、例えば IPA の安全なウェブサイトの作り方のように、従来のサーバー構築時の安全性担保に立ち返ってシステムを設計する必要があります。
また、このような問題は Android アプリに限らず、iOS アプリや Web サービスのバックエンド API でも発生する可能性があるため、これらを提供するベンダーにおいては、適切なセキュリティ対策が重要です。
一方で、ユーザ側からは「A2B 攻撃で自分の情報が漏洩しないようにする」ということはほぼ不可能です。敢えて言えば、最低でも 10 月 22 日前後で発生した「PHP 脆弱性対応」などを行った企業であれば、セキュリティに関する意識はあると考えられますので、これを基準値として企業を見定める、というくらいです。
しかし、多くのユーザはアプリを入れる前に「そのアプリを作っているベンダー」を見定めることは難しいです。そのため、ベンダーが「セキュリティアップデート」として出してきたアプリ更新はこまめに上げていく、というくらいしか対処の方法はありません。
1-6. 参考情報
- Paibot.app:日本のサイバー被害 まとめ
- JapanSecuritySummitUpdate:2026 年 5 月版 最速!危険度の高い脆弱性をいち早く解説「脆弱性研究所」第 46 回
- OpenAI:Patch the Planet
- JapanSecuritySummitUpdate:2026 年 9 月版 最速!危険度の高い脆弱性をいち早く解説「脆弱性研究所」第 50 回
- Anthropic:Measuring LLMs' impact on N-day exploits
- GTIG:M-Trends 2026 レポート : 実際の調査結果と実践的な防衛に関するインサイト
- Unit42:AI のデュアルユースのジレンマ:悪意ある LLM
- Ransomware.Live:Stats
- KISA:サイバー脅威動向報告書(2026 年上半期)(韓国語)
- MAEIL BUSINESS:https://www.mk.co.kr/en/it/12155330
- NICT:【注意喚起】 相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」
- IPA:安全なウェブサイトの作り方
この記事の著者
OSS/ セキュリティ / 脅威インテリジェンスエバンジェリスト
面 和毅
本記事に関連するリンク
- 頻発する個人情報流出を伴う不正アクセス!攻撃者は認証情報を最初に狙っている!
- 速報:金融庁より通達「犯罪収益移転防止法施行規則改正に伴う本人確認方法の早期見直しについて」
- 緊急速報:パスキーが不正利用された?利便性に潜む思わぬ落とし穴
- PHP に緊急度「Critical」の RCE 脆弱性。公式パッチが提供されない PHP 5 / 7 / 8.0 / 8.1 をどう守るか
- iTrust 本人確認サービス
- TuxCare ELS - OSS 延長サポート