2026 年 10 月 09 日
頻発する個人情報流出を伴う不正アクセス!攻撃者は認証情報を最初に狙っている!
~AI を利用した認証情報の不正利用~
9 月中旬から本稿を執筆している 10 月 8 日までにかけて、企業や組織において第三者による不正アクセスおよび個人情報の流出が相次いでいる異例な状況が続いています。有識者の見解や一部報道では、AI を悪用した攻撃なのではないか?と言われていますが、具体的な攻撃内容含めて本稿の執筆時点ではまだ分かっていないことも多いのが実情です。
今回は多発する不正アクセス事件の一部において、当社の見解としてどのように AI が利用され、攻撃に至っている可能性があるのか、また近年の認証情報を窃取する攻撃手法などを紹介した上で、どのようにして企業や組織が個人情報を含む機微な情報資産を防御すれば良いのか、認証強化のベストプラクティスを提案します。
AI を利用したフィッシングメールの増加
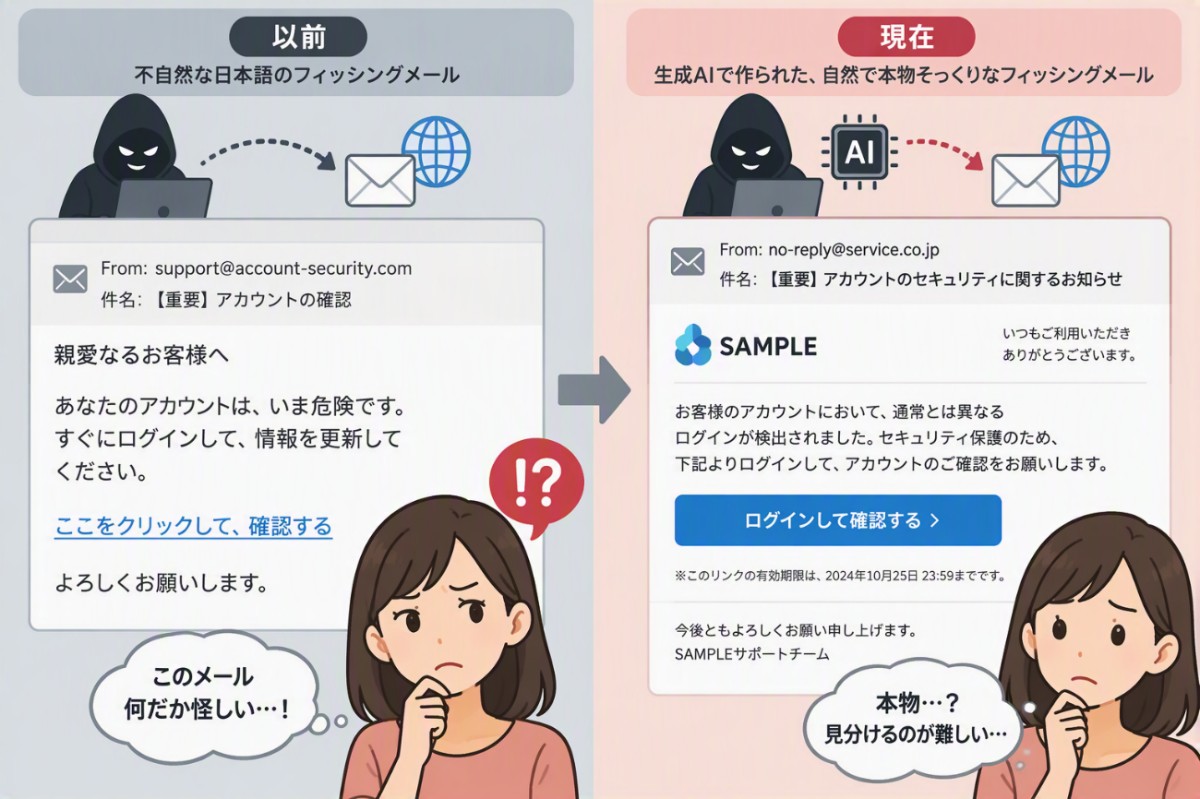
フィッシング攻撃の代表例として、認証情報や個人情報などを窃取するフィッシングメール(正規サービスや企業・組織に偽ったメール)において、以前は諸外国から日本国内の利用者をターゲットにした際、怪しい日本語の文章で書かれていたため、利用者は一目で「このメール何だか怪しい!」と判断することができていました。
しかし、近年の生成 AI による日本語作成能力の飛躍により、諸外国から日本国内の利用者向けに送られてくるフィッシングメールは、正確な日本語の利用かつ正規サービスにそっくりな作りのメールが簡単に作成できるようになってしまい、正規のサービスから送信されているメールなのかどうかを見抜くのが年々困難になってきています。
AI 利用により、侵入までの時間が大幅短縮
攻撃者がサイバー攻撃を実行する際の一連の手順を 7 段階に分解し、可視化したフレームワークである「サイバーキルチェーン」では攻撃者が標的への侵入から目的達成までを「偵察→武器化→配布→悪用→インストール→C2(Command & Control)→目的達成」で実行する攻撃フローをモデル化したものです。
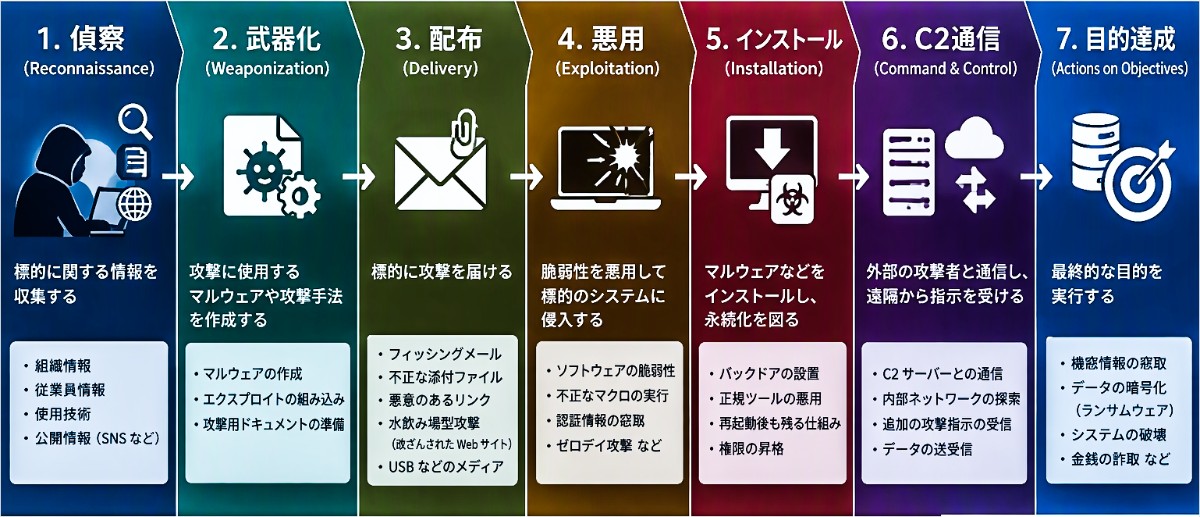
「偵察」フェーズにおいては、AI による自動偵察が行えるようになりました。
【AI による自動偵察】
- AI ツールが企業のウェブサイトや SNS から従業員情報やセキュリティ設定などを収集
- 多要素認証が未設定など脆弱なシステムを抽出
- 過去のデータ侵害情報と照合し、狙いやすいターゲットを優先順位付け
さらに、こちらも AI を利用して、ダークウェブで取引されている ID・パスワードを効率的かつ劇的なスピードで試行できるようになったため、「悪用」における侵入フェーズは従来数週間要していたものが1時間程度まで大幅に短縮されています。
本件に関しては、マイクロソフト社のBLOG 記事でも警鐘されておりますので合わせてご覧ください。
最初に認証情報が狙われる!
昨今の多くのサイバー攻撃において、攻撃者が最初に狙うのは「認証情報」です。攻撃者は ID とパスワードなどを含む認証情報を入手できた場合、外部からでも正当な利用者になりすましてシステムにログインできるため、その後のデータ持ち出しや内部横移動を容易に進めることができます。
それを裏付ける証拠として、マイクロソフト社が 2026 年 10 月1日に公開した「Digital Defense Report」の中で、企業や組織におけるセキュリティインシデント発生時の侵入経路が調査結果として掲載されており、この調査結果に基づき侵入経路をランキング化したものが以下の通りです。
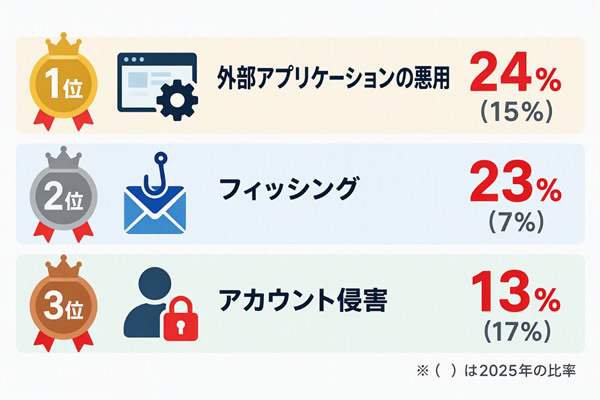
まず一目でフィッシングが、2025 年の 7%から 3 倍以上にあたる 23% へ急拡大していることが分かりますが、特に注目いただきたいのが 2 位の「フィッシング」と 3 位の「アカウント侵害」です。
マイクロソフト社の調査では「フィッシング」と「アカウント侵害」は分けて集計しています。2 位の「フィッシング」はフィッシングメールなどにより、ID・パスワードといった認証情報を窃取した不正アクセスを表していますが、3 位の「アカウント侵害」についても既にダークウェブなどに掲載されている漏洩済みの ID・パスワードを用いた不正アクセスとなっているため、どちらも不正に入手した認証情報を悪用しているという観点では違いはなく、「フィッシング」と「アカウント侵害」を合算すると、実に全体の 36%が不正に入手した認証情報を利用した不正アクセスが行われていることになります。
そのため、認証情報をいかにして守るかが最も重要になってきます。
ID/ パスワード + 認可(アクセス制御)≠ 多要素認証
Google Workspace やマイクロソフト Entra ID といった認証基盤を利用するケースは少なくなく、Google Workspace の「コンテキストアウェアアクセス」、マイクロソフト Entra ID の「条件付きアクセス」といった機能を従来の ID/ パスワードに加えて利用し、多要素認証の代用としている企業や組織も散見されます。
しかし、Google Workspace の「コンテキストアウェアアクセス」およびマイクロソフト Entra ID の「条件付きアクセス」は認証ではなく認可(アクセス制御)の機能に該当し、複雑な認可(アクセス制御)における設定の穴がある場合、ここを狙った不正アクセスが行われてしまいますので、多要素認証の代用として ID/ パスワード+認可を利用するのではなく、認証(多要素認証)と認可(アクセス制御)を組み合わせた多層防御の考え方が必要です。
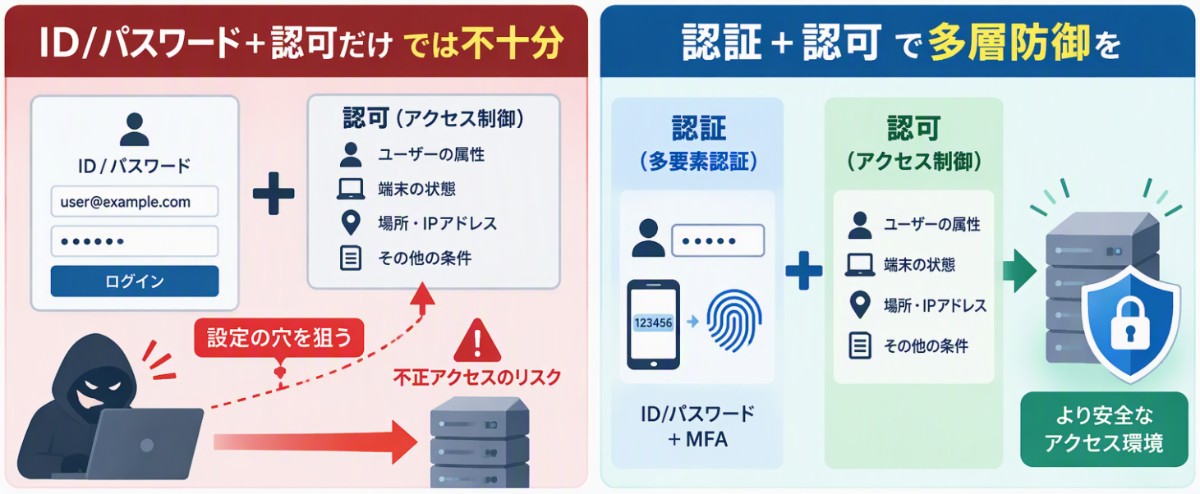
マイクロソフト社では、Entra ID におけるセキュリティ設計のベストプラクティスとしては強固な認証を設定することを前提とした認可(アクセス制御)の利用を推奨しています。
多要素認証を回避する攻撃が利用された?
自社サービスは多要素認証を導入しているから安心だね!... と思っている方はいないでしょうか。
昨今では、多要素認証を回避する攻撃が増えており、当社が 2023 年から注意を呼びかけていた AiTM(Adversary-in-the-Middle)攻撃※を筆頭に、MFA 疲労攻撃、SIM スワッピング、インフォスティーラーといった以下代表的な一例が挙げられます。
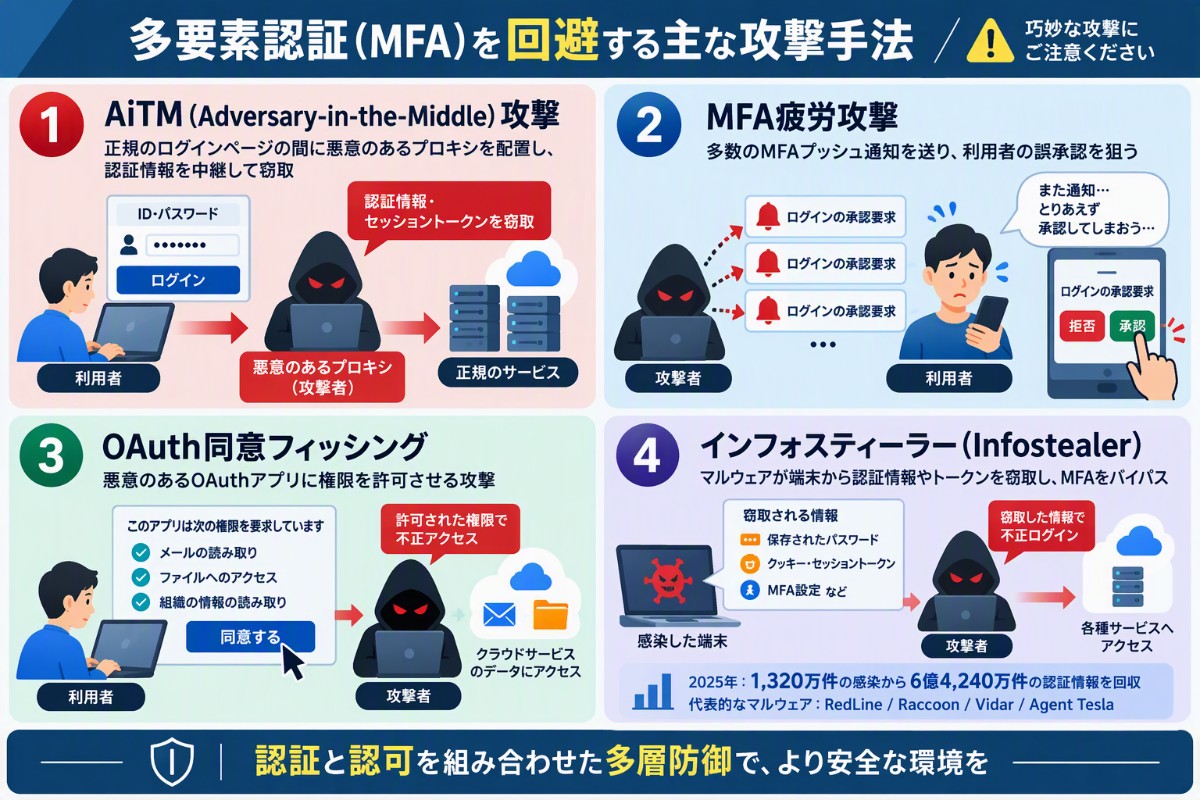
アメリカに本拠を置くサイバーセキュリティ企業である Proofpoint 社の調査では、2025 年にフィッシング攻撃で乗っ取られたアカウントの 59% が MFA(多要素認証)を有効にしていたという結果が出ているため、現在において多要素認証を導入しているから安心・安全というのは、ロジックが崩壊していると言っても過言ではなく、個人情報などを含む重要なデータへのアクセスには、フィッシング耐性のある多要素認証が必要と言えます。
連日の不正アクセス事件において、詳細な原因などは公表されていない状況ではありますが、一部の不正アクセスを受けた企業や組織における顧客管理システムなどにおいて、多要素認証を導入していたにも関わらず、AiTM攻撃やインフォスティーラーなどにより多要素認証が回避された可能性があると考えています。
フィッシング耐性のある多要素認証の導入
一昔前まで、関連省庁などから発出されるガイドラインでは単純に多要素認証の導入という記述が行われていましたが、ここ約 1 年においてはフィッシング攻撃の増加に伴い、この記述がフィッシング耐性のある多要素認証の導入に変化しています。
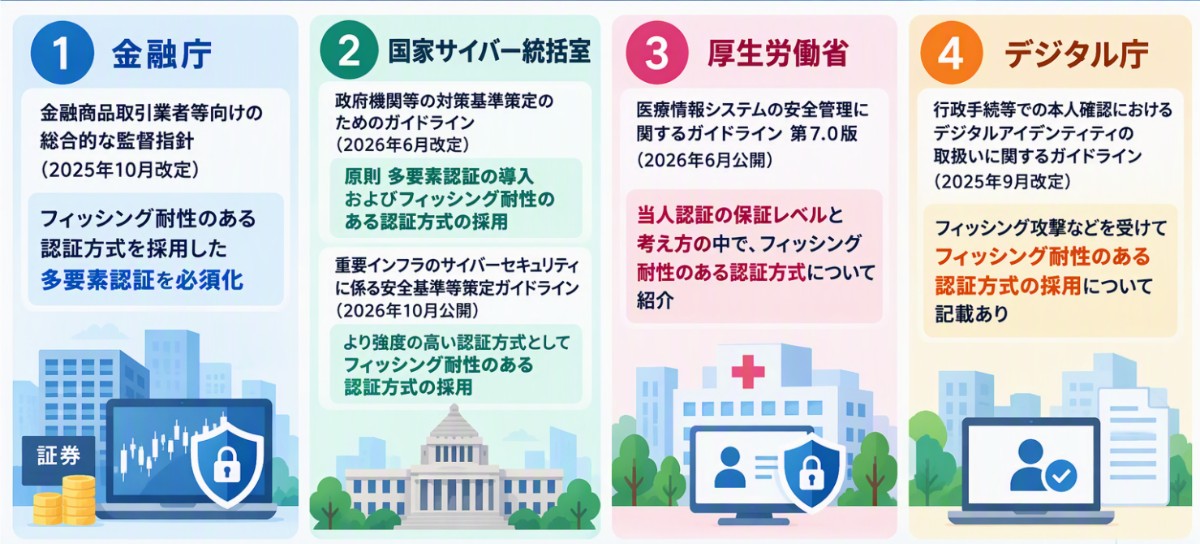
フィッシング耐性のある多要素認証の例として挙げられる、パスキーやクライアント証明書は、公開鍵暗号方式で認証情報を端末に紐付けることで、偽のログインページでは認証が成立しない仕組みになっていますが、パスキーにおきましては 2026 年 9 月下旬にプラットフォーマー側のアカウント侵害を起因とした不正利用された報道があり、証券会社では利用者に対して注意喚起が行われている状況です。
詳細については、BLOG:緊急速報:パスキーが不正利用された?利便性に潜む思わぬ落とし穴もご覧いただければと存じますが、パスキー利用時においてプラットフォーマー側のアカウントがフィッシング攻撃などにより、侵害された場合、フィッシング耐性のあるパスキーであっても不正に利用されてしまうリスクがあります。
NIST(National Institude of Standards and Technology:米国標準技術研究所)のガイドライン(NIST SP 800-63 Revision 4)では、認証強度を定義している認証保証レベル(AAL:Authenticator Assurance Level)が公開されていますが、ここの AAL3 に近しい認証が必要であると考えます。
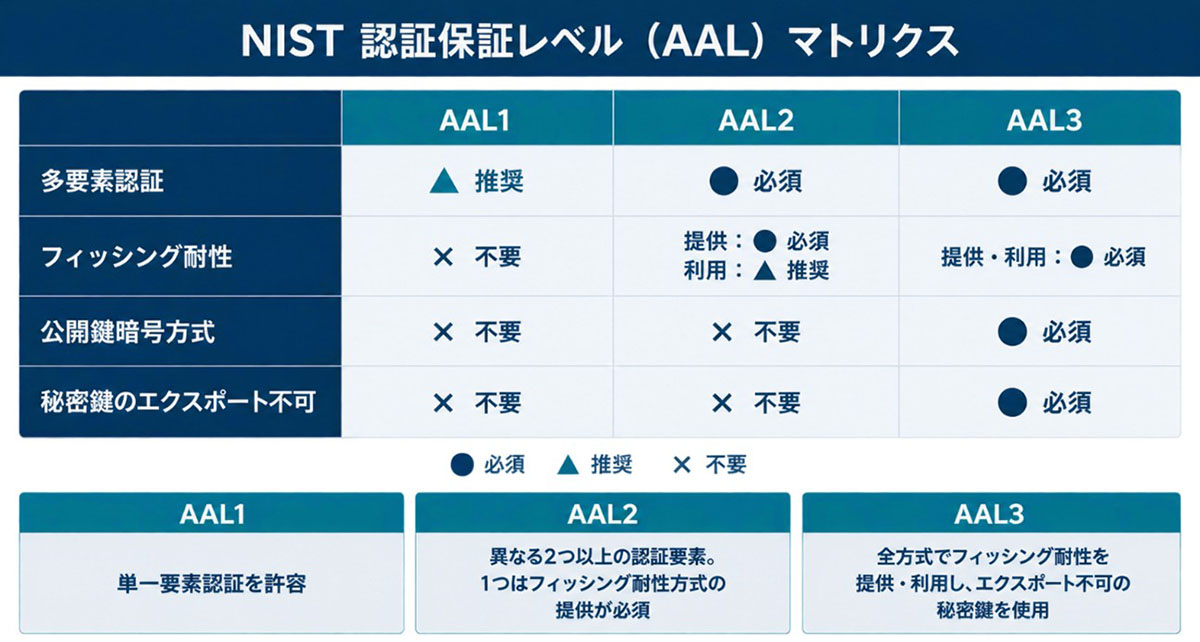
秘密鍵エクスポート不可、厳格な端末認証を実現する当社のクライアント証明書サービス
当社が提供するクライアント証明書サービスである「サイバートラスト デバイスID」は端末固有の識別情報に基づき、クライアント証明書を発行し、エクスポート不可の形式で端末にインストールされます。また、秘密鍵は同期などされないため、NIST の定める AAL3 に近しい運用も可能となっています。
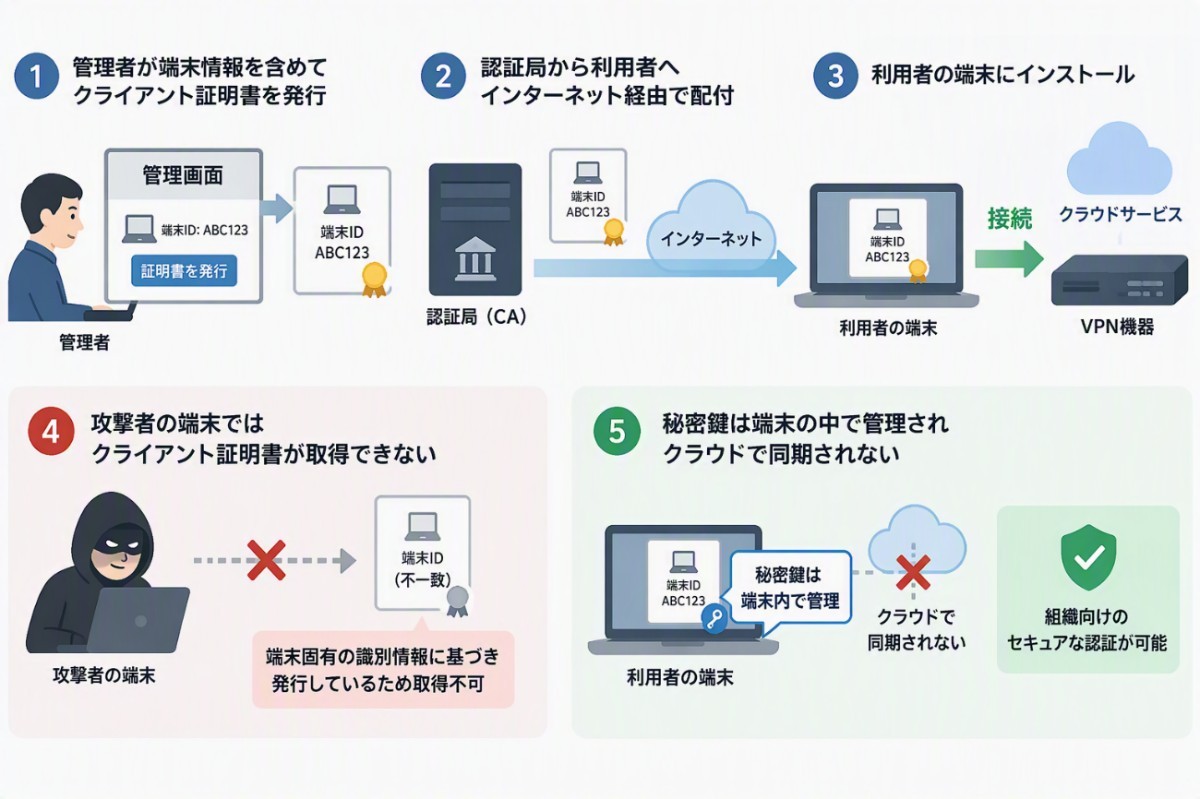
当社デバイスID は、「クライアント証明書」を部品として提供するサービススタイルのため、既存の Web サーバーや VPN 機器、無線 LAN、Entra ID などのクラウドサービスにアドオンしてご利用いただけるのも特徴の一つと言えます。
通常、無償トライアルとして 1 ヶ月ご利用いただけるトライアルキットをご用意しておりますが、今回の日本国内で相次ぐ不正アクセスを受けまして、トライアル期間は柔軟に対応や導入支援も可能ですので、企業や組織で利用する端末の認証強化や課題をお持ちの方がいらっしゃいましたら、お気軽に弊社までご相談ください。
さいごに:攻撃者は待ってくれない!
サービスや製品利用者、従業員、取引先関係者などのメールアドレスや電話番号といった個人情報が外部へ流出した場合、この流出した情報を利用して、次は利用者に対するフィッシング攻撃が繰り広げられる事態となってしまいます。
そのため、企業や組織においては個人情報を取り扱うシステムなどへのアクセスには漏れなくフィッシング耐性のある認証を組み込んだ多要素認証を導入し、二次被害が出ないようにする責務があります。
多要素認証の未導入、ID・PW+ アクセス制御で代用、OTP などのフィッシング耐性の無い多要素認証で運用を行っている企業や組織は、来期以降の予算として ... ではなく、早急にクライアント証明書を用いた多要素認証導入の検討を経営層を含めたステークホルダーとの会話を進めることをおすすめします。
既に何かしらの多要素認証を導入していて、リプレイスが難しいといった場合であっても、まずは個人情報など取り扱うシステムへアクセスする際の追加認証という整理で導入をご検討ください。
本記事に関連するリンク
- 緊急速報:パスキーが不正利用された?利便性に潜む思わぬ落とし穴
- 2026 年 10 月 1 日施行開始!重要インフラ向けに必要なセキュリティ対策とは?
- NIST の最新ガイドラインに見る「認証とパスワード」の新常識
- 二要素認証導入に経過措置?2026 年 6 月公開!「医療情報システムの安全管理に関するガイドライン」のポイント解説
この記事の著者
2012 年サイバートラスト入社。電子認証局の技術によるトラストサービス商材の技術サポート、品質保証に従事し、2022 年より iTrust リモート署名サービスのプロダクトマネージャーを担当。2024 年より、同じくトラストサービス商材であるサイバートラスト デバイス ID において、ビジネスアナリストとして市場分析、パートナーアライアンス締結、リード創出に関わる。