BLOG
2026 年 11 月 10 日
生成 AI 時代に「信頼」をどう届けるか?C2PA と来歴証明の実装:Media Provenance Summit Tokyo 2026 参加レポート
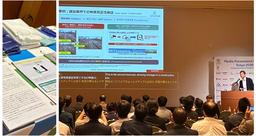
2026 年 10 月 13 日、ABU(アジア太平洋放送連合)が主催し、IPTC(国際報道電気通信評議会)と NHK 財団が共催する国際サミット「Media Provenance Summit Tokyo 2026」が開催され、8 か国から約 200 名が参加しました。
生成 AI の急速な進化と普及に伴い、高品質なフェイク画像・動画の拡散や、情報戦・認知戦における悪用がグローバルな社会課題となっています。その中で今、業界を超えて注目されているのが、コンテンツの出所や加工履歴を暗号署名で証明する規格「C2PA(Coalition for Content Provenance and Authenticity)」です。
本サミットでは、メディア、テクノロジー企業、標準化団体が一堂に会し、C2PA を中心とした「コンテンツ来歴証明(Media Provenance)」の最新標準化動向、国内外のニュースルームや広告での実装事例、そして現場が直面する運用上の課題について熱い議論が交わされました。
一日を通して見えた最も本質的な結論は、「要素技術は揃いつつあるが、エコシステム全体の社会実装と運用モデルの確立はこれからが本番である」ということです。本記事では、サミット全体の要点と各セッションからの学びを整理してレポートします。
なお、主催者である ABU の Web サイトにも、パネルのモデレーターを務めた NHK の飯田香織氏によるサミットのレポート「Glass to Glass - Building trust with C2PA」(英語)が掲載されています。本記事とあわせてご覧ください。
1. 信頼のインフラとしての C2PA と実装の課題
本サミットの中でとりわけ印象的だったのは、登壇者(Adobe の Andy Parsons 氏ら)から繰り返し語られた、C2PA は「嘘発見器」ではなく「栄養成分表示」という趣旨の発言です。C2PA はコンテンツの真偽を判定するツールではなく、食品の原材料表示のように「誰が・いつ・どのような機材やツールで撮影・編集したか」という文脈を読者に開示し、読者自身が信頼性を判断できるようにするための「信頼のインフラ」として位置づけられていました。また、「来歴情報が付与されていない=偽物」と安易に決めつけてはならない点も強調されていました。
「来歴情報は途中で消える」という現実に対しては、解決策として「Durable Content Credentials」が注目されています。撮影時に署名を施しても、ニュースルームの CMS での再エンコードや SNS プラットフォームへのアップロードといった流通経路でメタデータが削除されてしまう課題があります。これに対し、不可視の電子透かし(Watermark)やフィンガープリント(Fingerprint)技術を組み合わせ、消えた来歴メタデータに再接続・復元するアプローチが重要視されています。
「非改ざん性(C2PA)」と「組織の身元(CAWG)」の明確な役割分担についても整理がなされました。技術的な整合性(改ざんされていないこと)は C2PA が担いますが、「では、その編集や公開を行ったのは誰なのか」という身元の実体証明は CAWG(Creator Assertions Working Group)の仕組みが担います。改ざんされていないと確認できることと、署名した組織を信頼してよいと判断できることは、別次元の話です。
実装においては、「小さく始める(Lean & Experimental)」アプローチが推奨されました。カメラのレンズから制作・配信を経て、視聴者がコンテンツを見る画面に至るまで来歴情報を維持し続ける「Glass-to-Glass(撮影から表示まで)」の実現には時間がかかるため、ウクライナ公共放送 Suspilne は、まずはパブリッシャー側の配信段階での署名からスモールスタートすることが現実的と述べました。
関連して、AI が多数の情報源を集約して一つの回答にまとめることで、情報流通が「一対多(放送)」から「多対一(AI)」へ変化している点も取り上げられました。若年層を中心に、ニュースの接点が SNS から AI チャットボットへと移行する中、AI が一次情報の出所や信頼性を検証・参照するための基盤としても、C2PA の来歴情報への期待が高まっていることがうかがえました。
2. セッションのハイライト
Session 1 では、信頼のインフラとしての C2PA(Daniel Dzuban 氏、Andy Parsons 氏)として、メディアの信頼性低下や法規制の背景、撮影から表示まで(Glass-to-Glass)来歴情報を維持する理想と現実の課題、組織の身元証明(CAWG)の活用など実践的な 5 つの指針が示されました。
- 撮影・編集・公開の各段階で署名する
- 組織の身元情報(CAWG)を活用する
- 自社 CMS や外部連携先が何を削除しているか点検する
- ベンダー調達要件に「C2PA 適合性(Conformance)」を盛り込む
- 配信先まで来歴情報が保持されている割合をモニタリングする
Session 2 & 3 では、戦時下ウクライナにおける実践(Suspilne、BBC Media Action)として、情報戦が激化する中、内製 CMS による暗号署名付与を小規模から本番導入し、「完璧な環境を待たずに即座に本物と検証できる状態を作る」という運用の重要性が語られました。
Session 4 では、スポンサー企業による技術ソリューションとして、カメラ・撮影段階での署名(Sony、ドコモ / スペクティ)、PKI・証明書インフラ(Cybertrust、DigiCert、Trufo)、開発・表示ブラウザ層(TechThanks、ACCESS)など、バリューチェーン全体を支える技術が紹介されました。
Session 5〜7 では、放送局・現場での実装・実証事例として、NHK 技研の編集警告ラベル表示、フジテレビのターゲティング広告への適用と青ボタン確認機能、Mediacorp の 3 層防御システム(PROVO)など、視聴者向け UI や課題(認知度や処理遅延)が示されました。
Session 8〜11 では、ニュースルームの運用課題と議論(IPTC ほか)として、IPTC のガイド本「Media Provenance for News Publishers」の紹介とともに、個人情報削除と再署名を行う「Clean Slate Stamp」の重要性、動画フォーマット対応や運用コスト、組織内説得といった現場のリアルな障壁について議論されました。
3. サイバートラストの取り組み
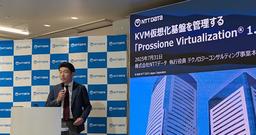
サイバートラストは本サミットにスポンサーとして参加し、ブース出展に加えて、Session 4(スポンサー企業による技術ソリューション)でライトニングトークを行い、Session 10 のラウンドテーブルでは DigiCert 社・Trufo 社とともにモデレーターを務めました。
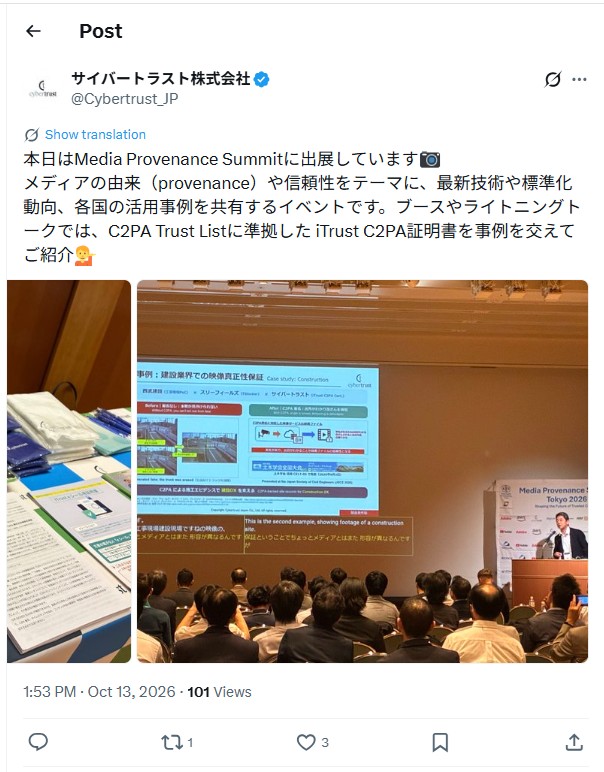
「Media Provenance Summit Tokyo 2026 でのライトニングトークの様子(建設業界での事例を紹介)」
https://x.com/Cybertrust_JP/status/2109870148408783003?s=20
当社は 1997 年の電子認証センター開局以来、25 年以上にわたり認証局を運用してきました。この信頼の基盤を C2PA に活かすため、C2PA に General Member として参加し、その第一歩として「iTrust C2PA 用証明書」の提供を開始しました。サーバー証明書と同様の厳格な企業実在性審査を経て発行する証明書で、C2PA の暫定トラストリストに登録されています。冒頭で触れた「署名した組織を信頼してよいこと」を支えるのが、こうした審査に基づく証明書発行であり、「改ざんされていないこと」を含めて支えるのがトラストリストの仕組みです。
ライトニングトークでは、画像・映像・音声の 3 分野から、次の導入事例・実証事例を紹介しました。
- 画像(LINE ヤフー様):社内の画像生成 AI で作成した画像に署名し、「LINE ヤフーが生成した画像」であることを示します。「コンテンツの信頼性がサービスの信頼性に直結する」との考えのもとで採用いただきました。(導入事例)
- 映像(西武建設様 × スリーフィールズ様):工事現場の施工記録映像に C2PA 署名を付与し、生成 AI による加工・改ざんを検知可能にします。土木学会 令和 8 年度全国大会でも発表され、建設 DX を支えるエビデンスとして期待の声をいただきました。(プレスリリース)
- 音声(シヤチハタ様 × エヴィクサー様「SIGNED SOUND」):C2PA のソフトバインディング・アルゴリズムリストに登録された電子透かし/フィンガープリント技術と組み合わせ、切り抜き動画などでメタデータが外れても音声から来歴を辿れるようにします。1 章で紹介した「Durable Content Credentials」を具体化した事例です。(プレスリリース)
また、仕様の最新動向を先取りした試行への取り組みにも言及しました。「誰が作ったか」を示す CAWG 署名については、当社が発行するパブリックな S/MIME 証明書(iTrust S/MIME 証明書)を用い、C2PA のクレーム署名と組み合わせた二重署名を試行しています。さらに、C2PA の適用範囲が PDF などの文書にも拡張されたことを受け、PDF 内に貼り付けた画像の来歴情報までをチェーンとして辿れる仕組みを独自に実装し、検証しています(c2patool は現時点で PDF への書き込みに未対応のため)。
こうした実証と並行して、普及啓発にも力を入れています。公益社団法人 日本文書情報マネジメント協会(JIIMA)の機関誌「IM」2026 年 11・12 月号(2026 年 10 月 23 日公開)の巻頭特集に、「スタンダードから社会実装へ:C2PA がもたらす『アセット型トラスト』と次世代の文書管理」を寄稿しました。2024 年 11・12 月号への寄稿の続編として、文書の来歴管理、CAWG 署名、ソフトバインディング、トラストリストと Conformance Program、AI への対応などを解説しています。IM は JIIMA の Web サイトから無料で PDF 版をダウンロードできますので、ぜひご覧ください。(寄稿のお知らせ/JIIMA 機関誌「IM」)
今回の発表では、C2PA の活用が画像から映像・音声、そして文書へと広がりつつあることを、具体的な事例とともにお伝えしました。ブースでも、メディア関係者に限らずさまざまな分野の方々と意見を交わすことができ、来歴証明への関心が業界の枠を越えて広がっていることを実感しました。
4. まとめ
今回のサミットを通じて、「C2PA がなぜ必要なのか」という概念実証(PoC)のフェーズは終わり、「既存の制作・配信パイプラインにどう無理なく組み込むか」、「メタデータが消える過渡期をどう乗り越えるか」という本格的な実務フェーズに突入したことを強く実感しました。
特に印象深かったのは、「情報の受け手が一対多(放送)から多対多(SNS)、そして多対一(AI)へと変化している」という視点です。人々が AI チャットや対話型検索を経由して情報を得ることが当たり前になる未来において、自社のコンテンツが AI によって「信頼できる一次情報」として正しく引用・参照されるためにも、C2PA による「コンテンツの出所・加工履歴の証明」や、CAWG による「組織・発行元の身元証明」は、今後、信頼あるデジタルコンテンツ流通を支える重要なインフラとして期待されます。
完全な「Glass-to-Glass(撮影から表示まで)」が社会全体で完成するのを待つのではなく、まずは自社の発信フローにおいてできる部分から署名を開始し、実務上の課題を検証・フィードバックしていく姿勢が今まさに求められています。
私たちサイバートラストも今回の学びを活かし、信頼あるデジタル社会の実現に向けて、来歴証明の技術実装と普及をさらに加速させていきたいと思います。
関連リンク・参考資料
- Coalition for Content Provenance and Authenticity (C2PA) 公式
- IPTC (International Press Telecommunications Council)
- ABU(Asia-Pacific Broadcasting Union)によるサミットレポート「Glass to Glass - Building trust with C2PA」
- Content Authenticity Initiative (CAI)
- iTrust C2PA用証明書